od 15 000 Kč/rok
nZKB & ISO 27001
15+ modulů
Cloud & On-prem
Co je GRC nástroj a proč ho potřebujete?
GRC (Governance, Risk & Compliance) nástroj je softwarová platforma, která centralizuje řízení kybernetické bezpečnosti, správu rizik a soulad s regulacemi do jednoho systému. Nahrazuje roztříštěné tabulky, e-maily a ad-hoc dokumenty jedním konzistentním prostředím s jasnou auditní stopou.
V prostředí rostoucích kybernetických hrozeb a zpřísňujících se regulací (NIS2, nZKB, DORA, CRA) je GRC nástroj nezbytností pro každou organizaci, která chce prokázat shodu, řídit rizika efektivně a chránit svá aktiva. Náš GRC nástroj pokrývá celý životní cyklus bezpečnostního řízení – od identifikace aktiv přes analýzu rizik až po incident response a kontinuální monitoring compliance.
Na rozdíl od generických GRC platforem je náš nástroj specificky navržen pro české a evropské regulatorní prostředí. Obsahuje předpřipravené šablony pro nZKB, NIS2 i ISO 27001:2022 a umožňuje okamžité zahájení práce bez zdlouhavé konfigurace.
Pro koho je GRC nástroj určen?
CISO a manažeři bezpečnosti
Centrální přehled o stavu kybernetické bezpečnosti organizace, řízení rizik a sledování implementace opatření v reálném čase.
Compliance manažeři
Automatizované sledování shody s nZKB, NIS2, ISO 27001, DORA a dalšími regulacemi. Přehledné dashboardy a reporty pro management a regulátory.
Interní a externí auditoři
Kompletní auditní stopa, důkazní materiály a mapování kontrol. Příprava na certifikační a dozorové audity ISO 27001 a kontroly NÚKIB.
Regulované organizace
Povinné subjekty dle nZKB/NIS2, finanční instituce (DORA), zdravotnictví, energetika, vodárenství a kritická infrastruktura.
Moduly GRC nástroje
Více než 15 specializovaných modulů pokrývajících celý životní cyklus řízení kybernetické bezpečnosti. Každý modul lze přizpůsobit nebo vytvořit nový na míru.
Analýza rizik
Kompletní analýza rizik dle vyhlášky o kybernetické bezpečnosti a normy ISO 27001. Risk register s automatickým výpočtem úrovně rizika, kategoriemi hrozeb, vazbou na aktiva a sledováním nápravných opatření. Podpora kvalitativní i semi-kvantitativní metodiky.
Gap analýza (nZKB / NIS2)
Samoobslužná gap analýza vůči požadavkům nZKB/NIS2. Compliance skóre, sledování plnění požadavků s vazbou na ISO 27001, radarový graf pokrytí, detailní registr a automatizované doporučení pro nápravu.
Řízení aktiv
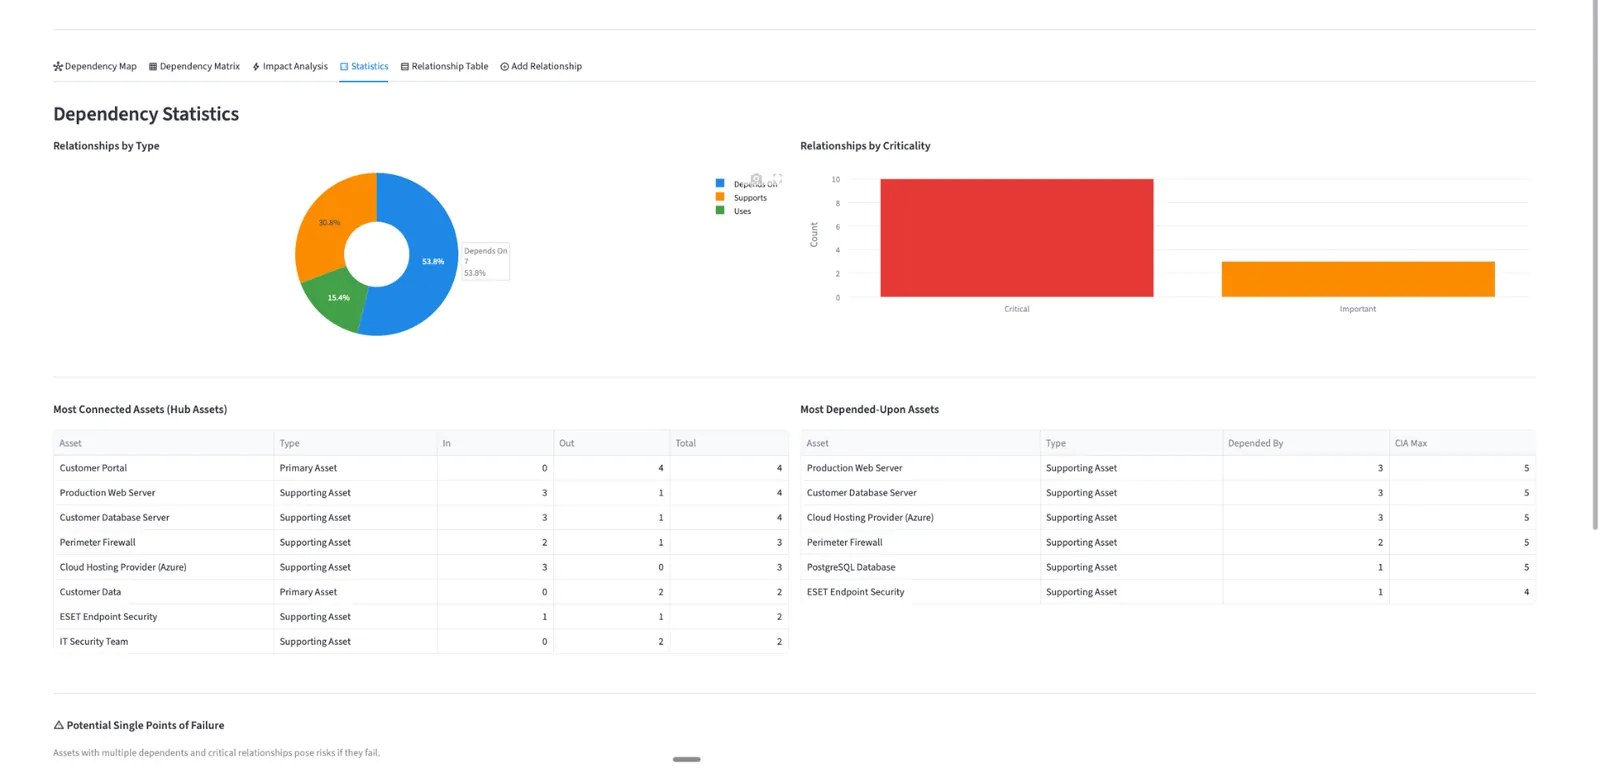
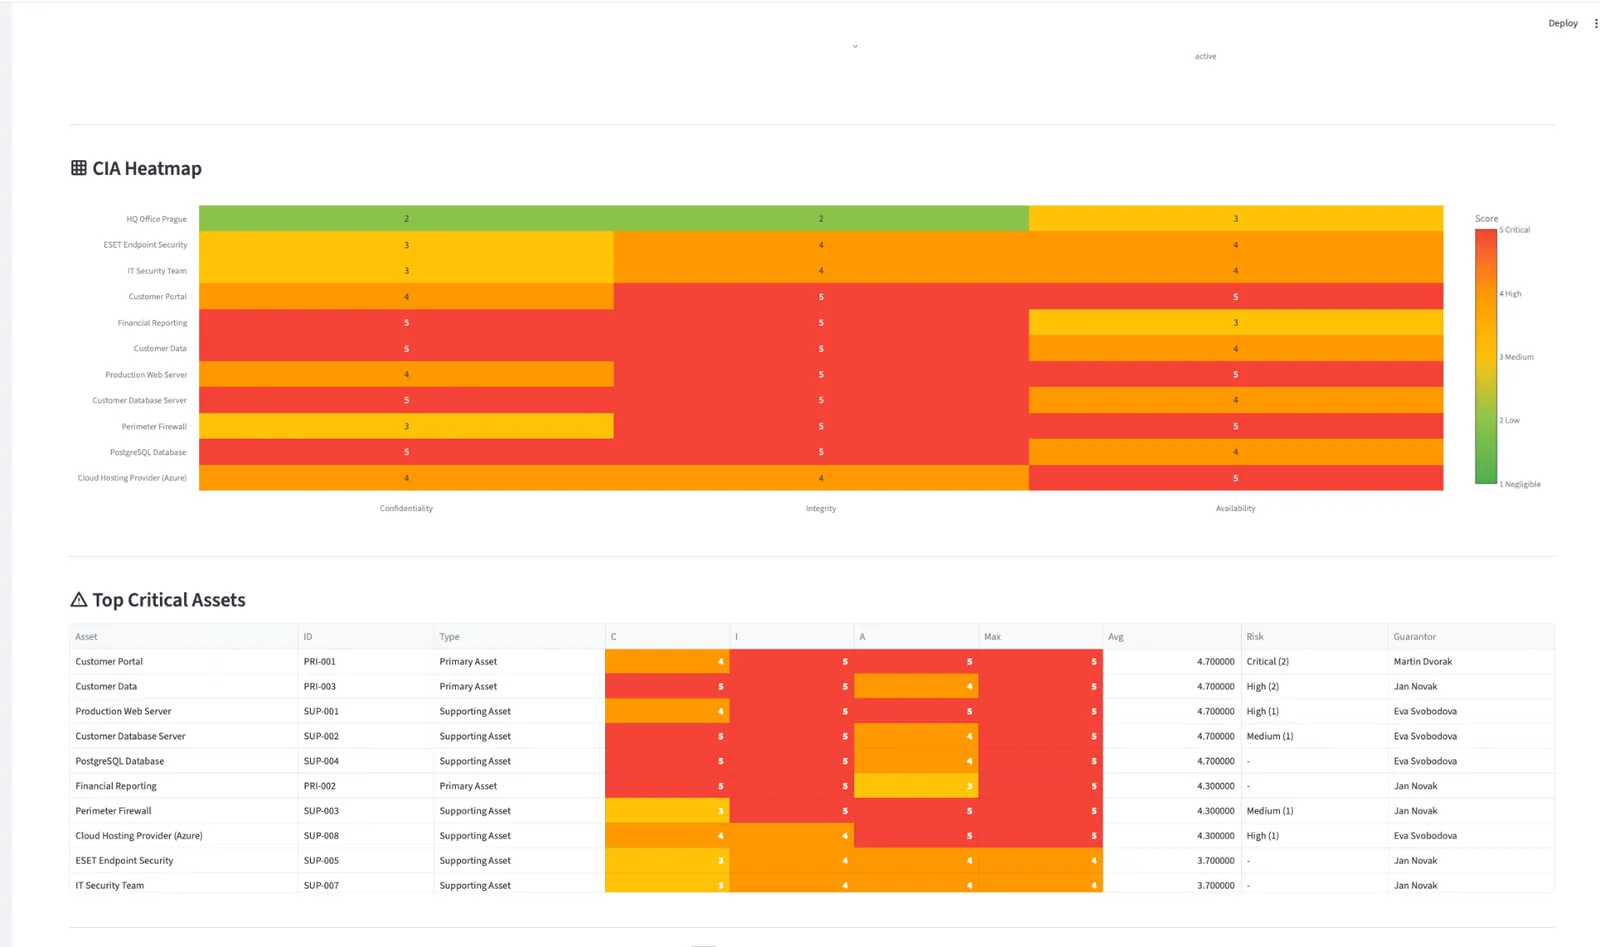
Evidence primárních a podpůrných aktiv. Vizualizace vazeb mezi aktivy, CIA hodnocení (důvěrnost, integrita, dostupnost), heatmapy a dependency mapy s detekcí single points of failure.
Bezpečnost dodavatelského řetězce
Řízení bezpečnosti dodavatelského řetězce. Evidence dodavatelů, hodnocení rizik dodavatelů, provádění bezpečnostních assessmentů třetích stran a sledování SLA dodavatelů.
BIA – Business Impact Analýza
BIA registr s hodnocením dopadu na klíčové procesy. Dashboardy pro přehled kritických aktiv, stanovení RTO/RPO a priorit obnovy dle závažnosti dopadu na organizaci.
Business Continuity Management
Plánování kontinuity podnikání a disaster recovery. Správa BCP plánů, testování scénářů, krizová komunikace a sledování připravenosti organizace na mimořádné události.
Prohlášení o aplikovatelnosti (SoA)
Správa prohlášení o aplikovatelnosti dle ISO 27001:2022. Mapování 93 bezpečnostních kontrol Annex A, zdůvodnění vyloučení a sledování stavu implementace.
HR Security & správa školení
Řízení bezpečnosti lidských zdrojů — evidence bezpečnostních prověrek, certifikací zaměstnanců, onboarding/offboarding checklist a plánování security awareness školení s trackováním účasti.
CADA registr
Centralizovaný registr nápravných a preventivních opatření (Corrective and Preventive Actions). Sledování životního cyklu opatření od identifikace přes implementaci po verifikaci účinnosti. Vazba na audity, incidenty a rizika.
Incident Response
Řízení bezpečnostních incidentů dle nZKB a ISO 27001. Evidence incidentů, klasifikace dle závažnosti, eskalační workflow, automatizace hlášení NÚKIB a dokumentace root cause analysis.
Správa zranitelností
Vulnerability management s integrací na skenery (Tenable, Rapid7, Nessus). CVSS scoring, přiřazení vlastníků, sledování SLA pro remediaci a trendové reporty vývoje zranitelností v čase.
Aplikační bezpečnost (AppSec)
Správa SBOM (Software Bill of Materials), sledování penetračních testů aplikací, evidence bezpečnostních nálezů a mapování na OWASP Top 10. Lifecycle tracking od nálezu po remediaci.
Správa bezpečnostní dokumentace
Centralizovaná správa bezpečnostních politik, směrnic a postupů. Verzování dokumentů, schvalovací workflow, notifikace o revizích a vazba dokumentů na regulatorní požadavky.
Řízení přístupů a identit
Evidence uživatelských účtů, přístupových práv a oprávnění. Recertifikace přístupů, detekce nadměrných oprávnění a segregation of duties (SoD) kontroly.
Compliance Dashboard & Reporting
Souhrnné dashboardy pro management a regulátory. Automatizované generování compliance reportů, trend analýzy, KPI bezpečnosti a exporty pro auditní potřeby.
OT Management
Správa průmyslových aktiv a operačních technologií. Evidence OT zařízení, IT/OT konvergence, dependency mapping a bezpečnostní hodnocení průmyslových řídicích systémů (ICS/SCADA).
Další moduly na míru
Jakýkoliv další modul či úpravu stávajících modulů realizujeme dle vašich specifických požadavků. Přizpůsobíme systém vašim procesům, terminologii i stávajícím nástrojům.
Výhody oproti tabulkám a manuálnímu řízení
Jednotný zdroj pravdy
Všechna data na jednom místě — žádné roztříštěné soubory, zastaralé verze nebo ztracené e-maily.
Auditní stopa
Kompletní historie změn — kdo, kdy a co změnil. Nezbytné pro audity ISO 27001 a kontroly NÚKIB.
Automatizované reporty
Generování compliance reportů jedním kliknutím. Dashboardy v reálném čase pro management i auditory.
Vazby mezi moduly
Propojení aktiv, rizik, incidentů, zranitelností a kontrol — pochopení dopadů a závislostí.
Úspora času
Automatizace rutinních úkonů: notifikace, eskalace, schvalování, výpočty rizik a compliance skóre.
Škálovatelnost
Od malých firem po velké korporace — systém roste s vaší organizací a počtem regulací.
Pokrytí regulatorních rámců
GRC nástroj obsahuje předpřipravené šablony a mapování pro klíčové regulace a standardy.
nZKB (Zákon o KB)
Plné pokrytí požadavků nového zákona o kybernetické bezpečnosti. Účinnost od 1. 11. 2025, ohlášení služby NÚKIB do 60 dnů od splnění podmínek.
NIS2 Směrnice
Gap analýza a implementace opatření dle směrnice NIS2 pro essential a important entity.
ISO 27001:2022
Kompletní mapování 93 kontrol Annex A, SoA management a příprava na certifikační audit.
DORA
Digital Operational Resilience Act — podpora pro finanční instituce včetně ICT risk management.
CRA
Cyber Resilience Act — sledování požadavků pro výrobce digitálních produktů a IoT zařízení.
ISO 27002:2022
Detailní kontroly a implementační vodítka pro bezpečnostní opatření.
Ukázky z aplikace GRC
Nahlédněte do reálného prostředí naší GRC platformy.
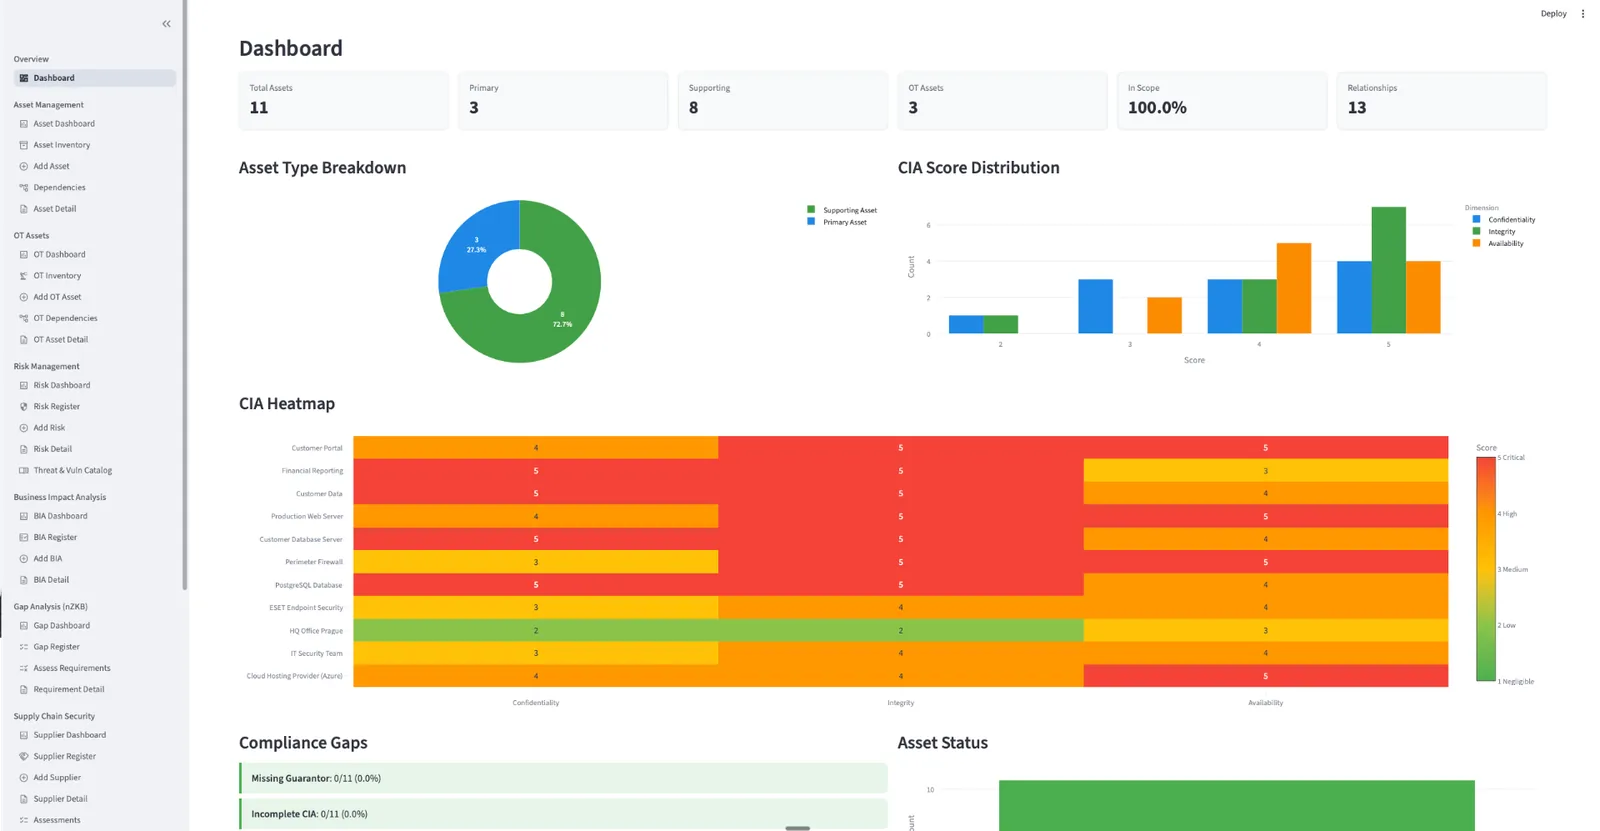
GRC Dashboard – centrální přehled stavu kybernetické bezpečnosti a compliance
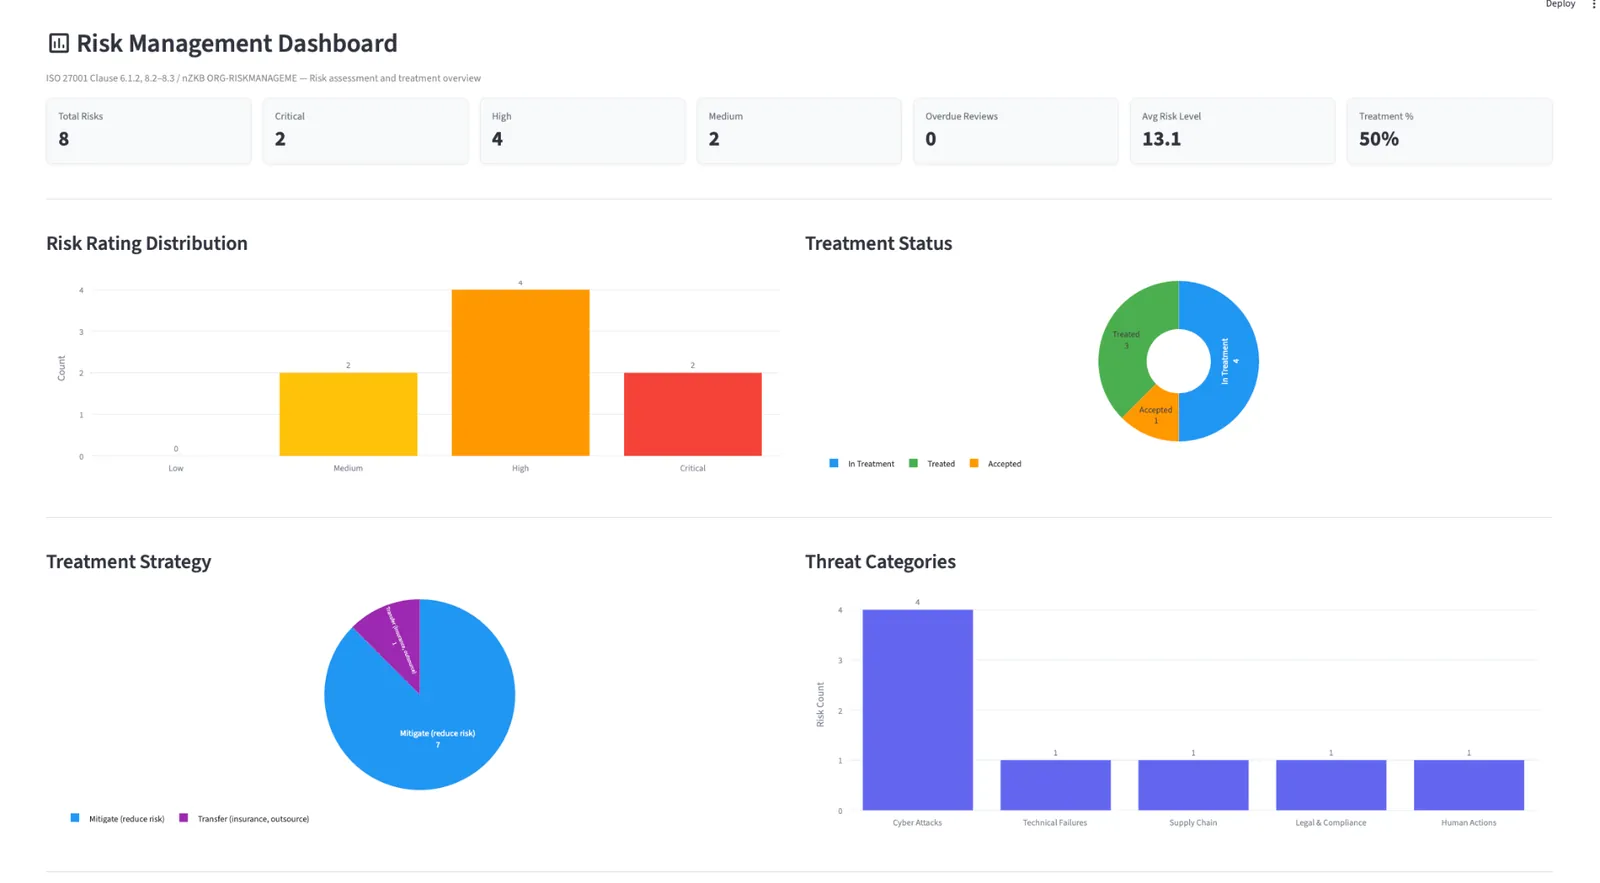
Risk Management – registr rizik s hodnocením a nápravnými opatřeními
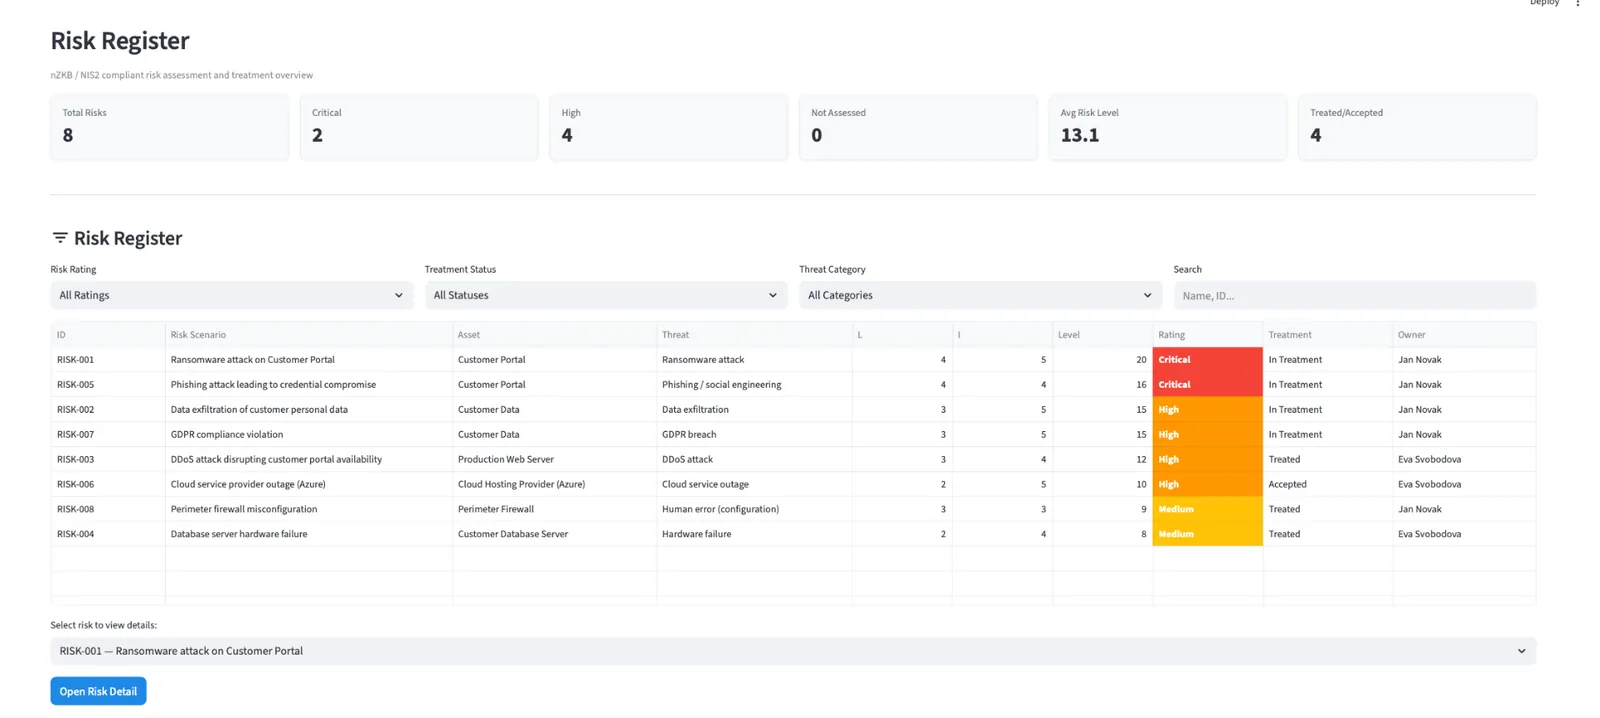
Systém řízení rizik – automatický výpočet úrovní a kategorie hrozeb
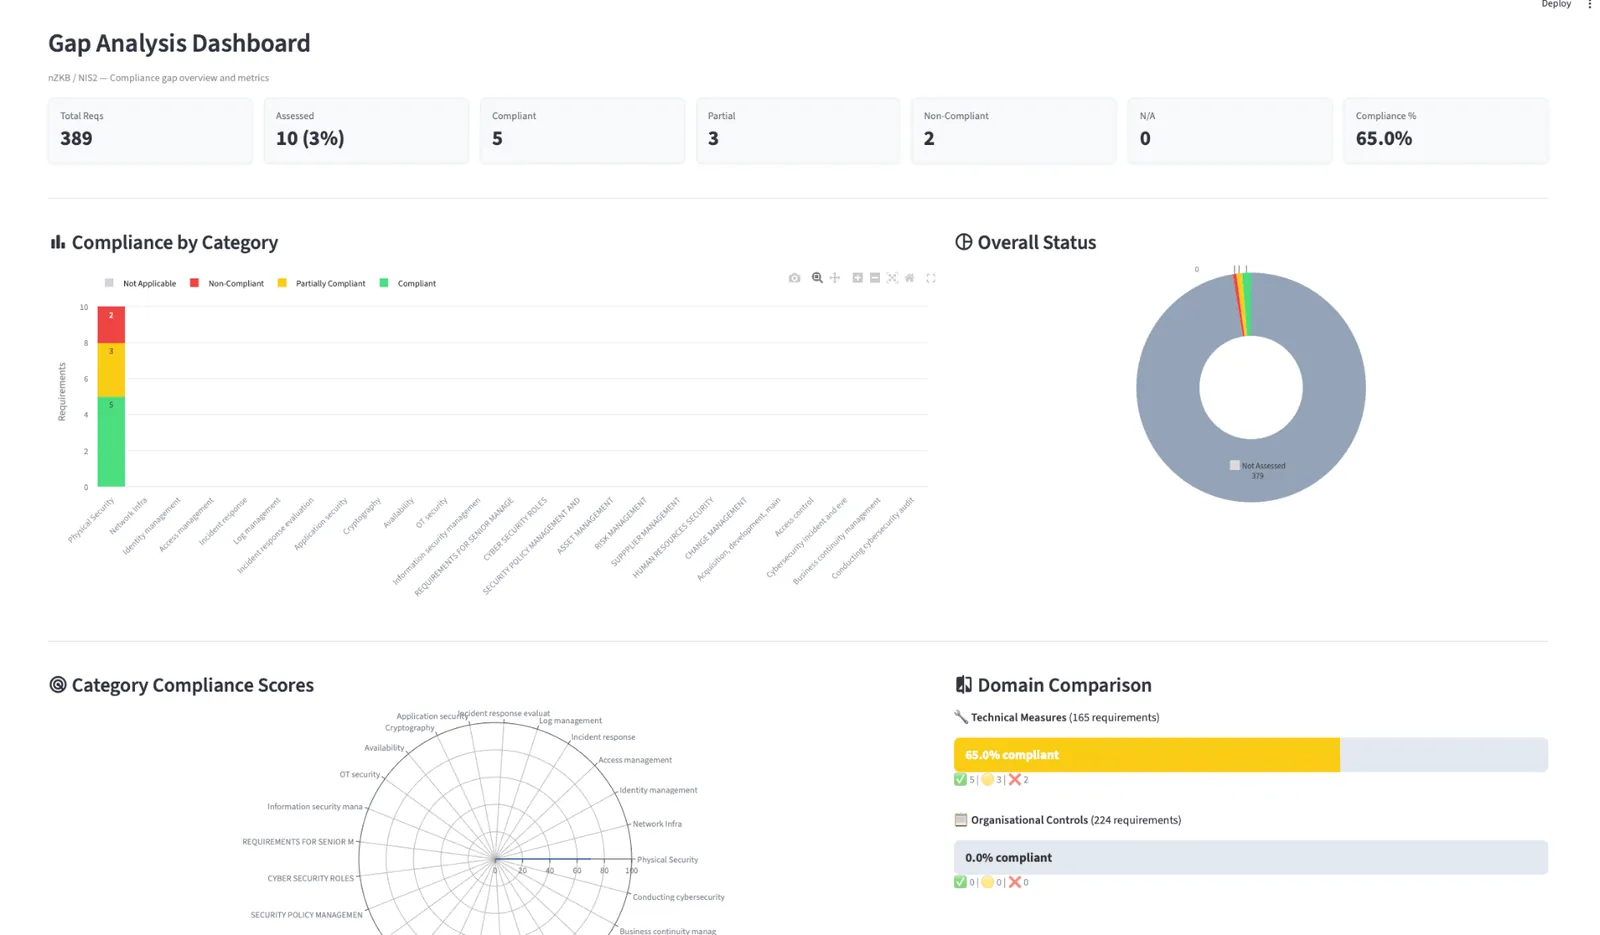
Gap analýza NIS2 – compliance skóre, radarový graf a domain comparison
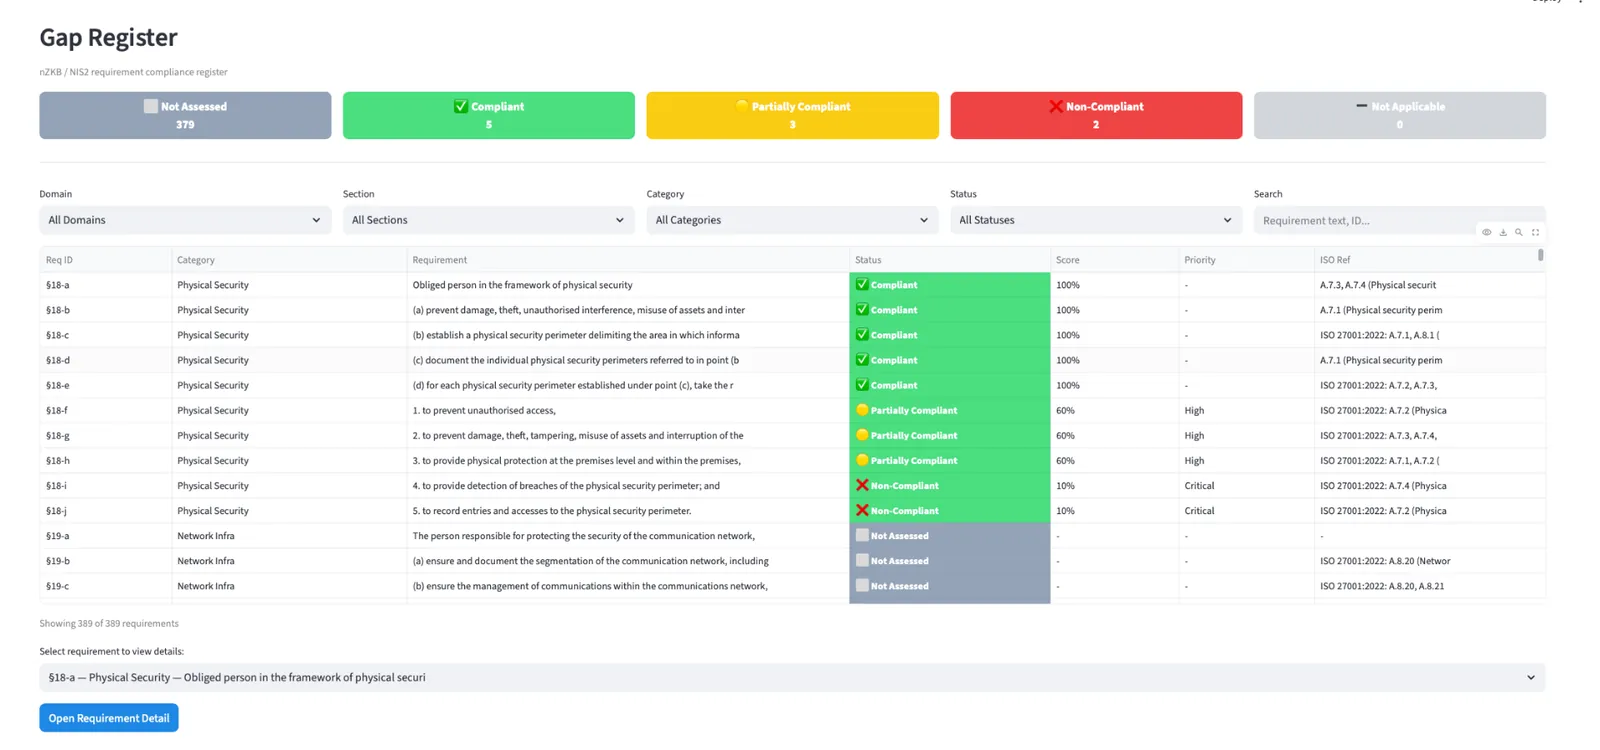
Gap registr – filtrovatelný registr požadavků nZKB/NIS2 s ISO 27001 vazbou
Asset Management – evidence aktiv s CIA hodnocením a heatmapou
Systém řízení aktiv – primární a podpůrná aktiva s vazbami
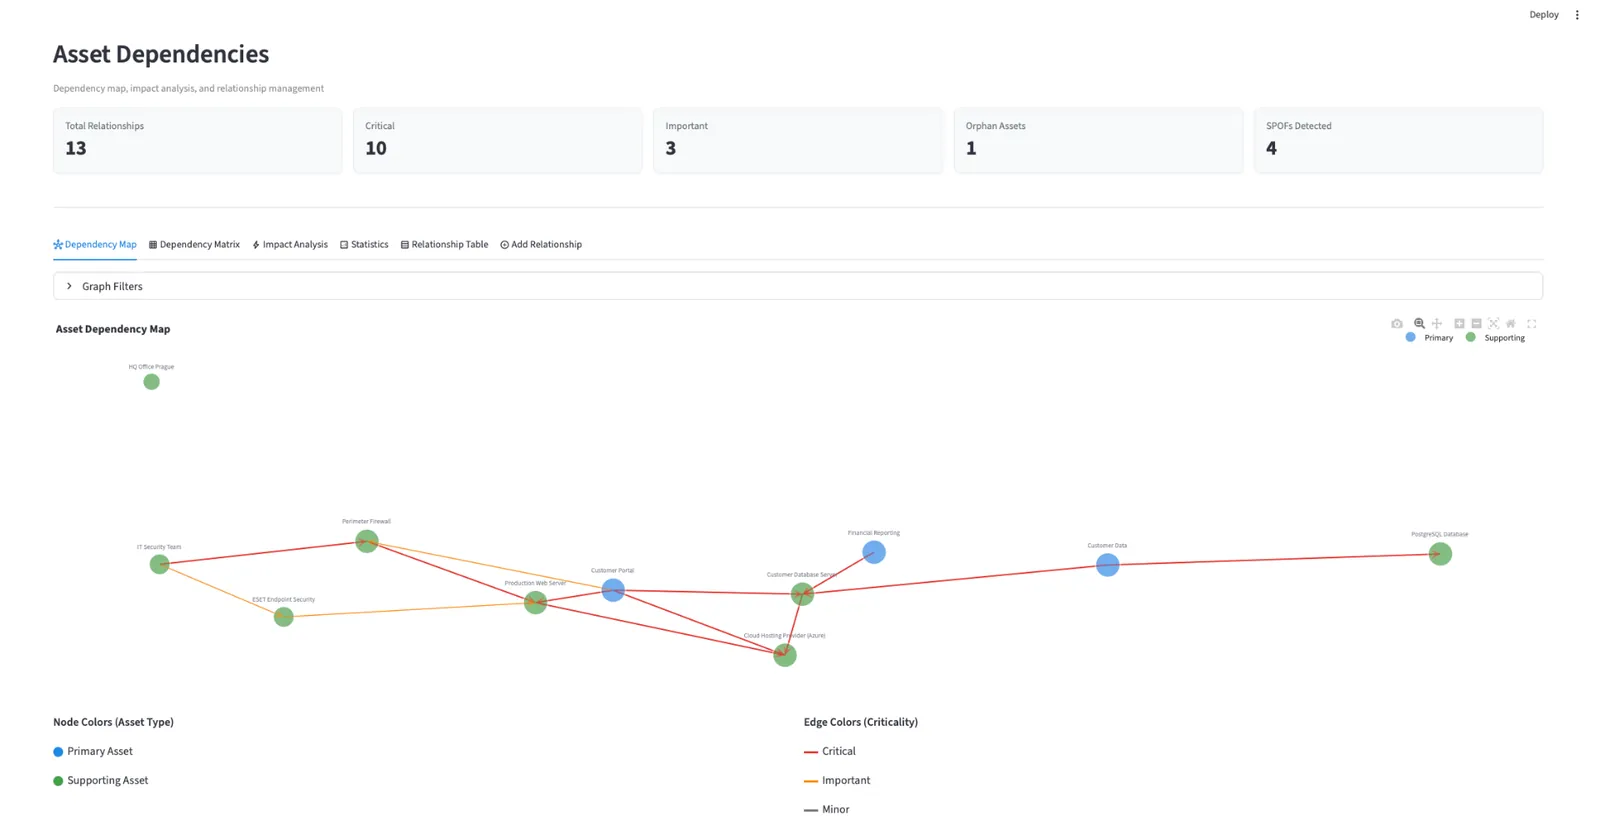
Dependency mapa – vizualizace vazeb a single points of failure
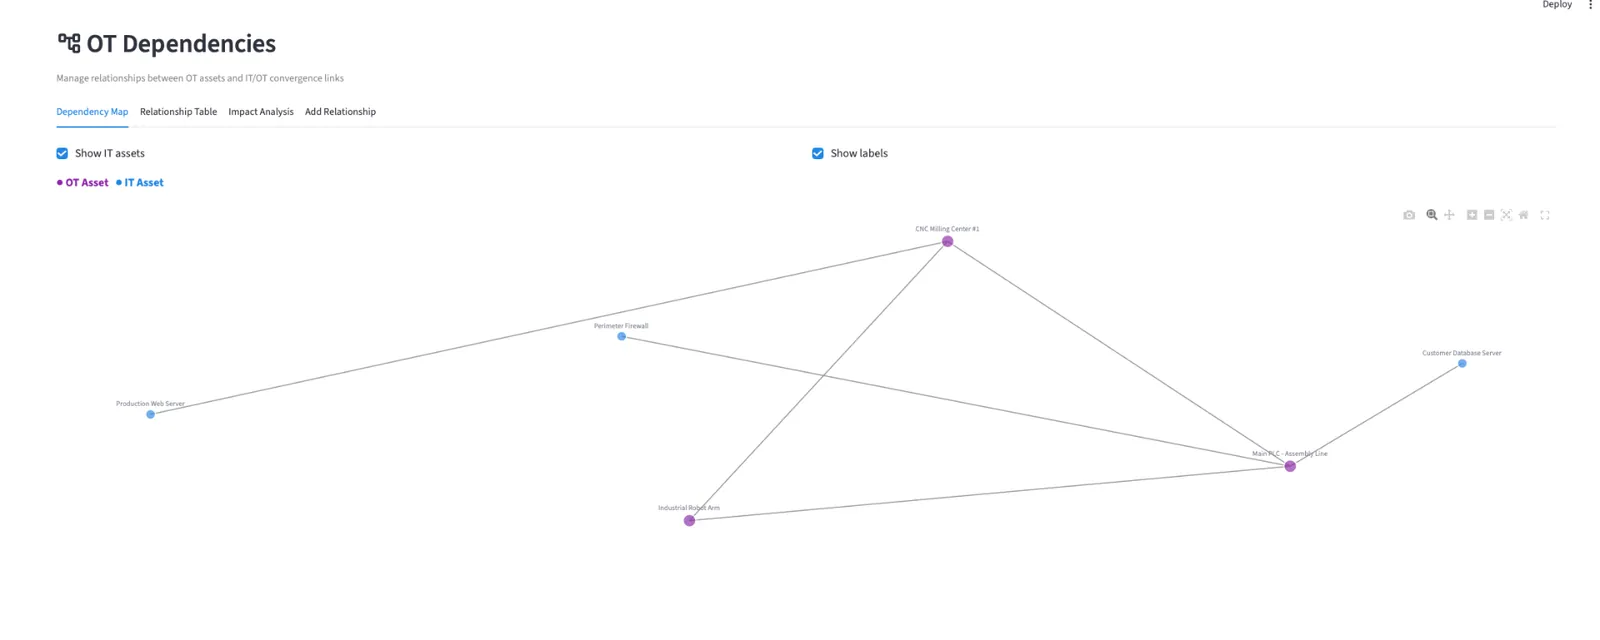
OT Dependencies – průmyslová aktiva a IT/OT konvergence
Implementace GRC nástroje
Od prvního kontaktu po plný provoz v 5 krocích.
Analýza požadavků
Zmapujeme vaše stávající procesy, regulatorní povinnosti a požadavky na systém.
Konfigurace modulů
Nastavíme a přizpůsobíme moduly dle vašich potřeb včetně importu stávajících dat.
Nasazení
Instalace na váš server, cloud nebo naši infrastrukturu s bezpečnostním hardeningem.
Školení uživatelů
Zaškolení administrátorů, CISO, auditorů a běžných uživatelů na práci se systémem.
Podpora a rozvoj
Průběžná technická podpora, aktualizace a vývoj nových modulů dle potřeby.
Licencování
Cena licence GRC nástroje začíná od 15 000 Kč ročně. Finální cena závisí na počtu modulů, uživatelů a způsobu nasazení. Kontaktujte nás pro individuální nabídku.
Flexibilní nasazení
Nasadíme aplikaci na vaši infrastrukturu – na míru vašim bezpečnostním požadavkům.
On-premise (Linux)
Instalace na váš vlastní server s plnou kontrolou dat a bez závislosti na třetích stranách.
Zákaznický cloud
Nasazení na váš Azure, AWS nebo jiný cloudový účet s plným řízením přístupu.
Náš zabezpečený cloud
Provozujeme za vás na naší zabezpečené cloudové infrastruktuře s monitoringem 24/7.
Bezpečnostní hardening
Kompletní hardening, šifrování dat, řízení přístupu a pravidelné bezpečnostní audity.