Co je ISMS a proč ho vaše organizace potřebuje?
ISMS (Information Security Management System) neboli systém řízení bezpečnosti informací je strukturovaný rámec politik, procesů a technologických opatření, který organizacím umožňuje systematicky chránit důvěrnost, integritu a dostupnost informačních aktiv. ISMS není jen technologický nástroj – je to strategický přístup k řízení informační bezpečnosti, který zahrnuje lidské zdroje, procesy, technologie a fyzickou bezpečnost.
Implementace ISMS dle normy ISO 27001 nebo českého zákona o kybernetické bezpečnosti (nZKB) vyžaduje systematický přístup k identifikaci aktiv, hodnocení rizik, stanovení bezpečnostních opatření a jejich průběžnému monitoringu. Bez specializovaného software se organizace spoléhají na tabulky v Excelu, sdílené dokumenty a manuální procesy, které jsou náchylné k chybám, obtížně auditovatelné a neefektivní.
Náš ISMS software poskytuje centralizovanou platformu, kde máte kompletní přehled o stavu bezpečnosti informací – od evidence aktiv přes řízení rizik až po sledování plnění požadavků regulátora. Vše na jednom místě, s automatickými výpočty, vizualizacemi a generováním reportů pro audity.
Pro koho je ISMS software určen?
Regulované organizace (nZKB/NIS2)
Organizace spadající pod nový zákon o kybernetické bezpečnosti (nZKB) a směrnici NIS2 mají zákonnou povinnost implementovat systém řízení bezpečnosti informací. Náš software pokrývá všech 389 požadavků nZKB s automatickým mapováním na ISO 27001 a umožňuje průběžné sledování compliance stavu.
Organizace usilující o ISO 27001
Certifikace ISO 27001 vyžaduje dokumentovaný ISMS. Naše platforma poskytuje strukturu pro všechny požadavky normy – od kontextu organizace přes řízení rizik až po interní audity a management review. Software generuje audit-ready dokumentaci.
CISO a manažeři bezpečnosti
Manažeři informační bezpečnosti potřebují nástroj pro každodenní práci – přehled o aktivech, rizicích, gapech a nápravných opatřeních. Dashboard s KPI metrikami umožňuje reportovat stav bezpečnosti managementu a představenstvu.
Auditoři a konzultanti
Auditoři kybernetické bezpečnosti využijí platformu pro provádění gap analýz, hodnocení rizik a generování auditních reportů. Strukturovaná data a standardizované výstupy urychlují auditní proces a zvyšují kvalitu závěrů.
Provozovatelé kritické infrastruktury
Organizace v sektoru energetiky, zdravotnictví, dopravy, vodního hospodářství a dalších kritických odvětví podléhají přísným regulatorním požadavkům. ISMS software pomáhá prokazovat soulad s vyhláškami a připravit se na kontroly NÚKIB.
Veřejná správa a samospráva
Města, obce a krajské úřady spadající pod nZKB potřebují nástroj přizpůsobený specifikám veřejného sektoru. Naše řešení zohledňuje specifické požadavky na veřejné zakázky, ochranu občanských dat a compliance s vyhláškami.
Moduly platformy
Každý modul lze přizpůsobit na míru vašim potřebám – nebo vytvoříme zcela nový.
Řízení aktiv
Evidence primárních a podpůrných aktiv dle nZKB a ISO 27001. Vizualizace vazeb mezi aktivy, CIA hodnocení, heatmapy a dependency mapy s detekcí single points of failure.
Řízení rizik
Risk register s automatickým výpočtem úrovně rizika. Distribuce hodnocení, kategorie hrozeb, strategie ošetření a sledování stavu nápravných opatření.
Business Impact analýza
BIA register s hodnocením dopadu na klíčové procesy. Dashboardy pro přehled kritických aktiv a stanovení priorit obnovy.
Gap analýza (nZKB)
Samoobslužná gap analýza vůči 389 požadavkům nZKB/NIS2. Vyhodnocení compliance skóre, sledování plnění požadavků s vazbou na ISO 27001 a radarový graf pokrytí.
Policy Management
Správa bezpečnostních politik, směrnic a dokumentace. Verzování, schvalování workflow a sledování životního cyklu dokumentů.
Supply Chain Security
Řízení bezpečnosti dodavatelského řetězce. Evidence dodavatelů, hodnocení rizik a provádění bezpečnostních assessmentů třetích stran.
OT Management
Správa OT aktiv s vizualizací IT/OT konvergence. Dependency mapy průmyslových řídicích systémů, PLC, SCADA a dalších operačních technologií.
Hlavní Dashboard
Centrální přehled stavu informační bezpečnosti. KPI metriky, CIA heatmapy, compliance status, kritická aktiva a přehled rizik na jednom místě.
Business Continuity
Plánování kontinuity podnikání a disaster recovery. Správa BCP plánů, testování scénářů a sledování připravenosti organizace.
HR Security & Správa školení
Řízení bezpečnosti lidských zdrojů dle ISO 27001 Annex A.6 a nZKB. Evidence bezpečnostních školení zaměstnanců, sledování certifikací, plánování periodických školení, onboarding/offboarding bezpečnostní checklist a reporting účasti a výsledků testů povědomí.
CADA registr
Centrální registr nápravných a preventivních opatření (Corrective And preventive Actions). Sledování životního cyklu opatření od identifikace přes implementaci po verifikaci účinnosti. Vazba na rizika, gappy, incidenty a auditní nálezy s termíny a odpovědnostmi.
Incident Response
Řízení bezpečnostních incidentů dle požadavků nZKB a ISO 27001 Annex A.5.24–A.5.28. Evidence incidentů, klasifikace závažnosti, eskalační matice, sledování response timeline, root cause analýza, lessons learned a generování hlášení pro NÚKIB dle vyhlášky.
Správa zranitelností
Vulnerability management modul pro evidenci, prioritizaci a sledování remediace zranitelností. Integrace s vulnerability scannery (Tenable, Rapid7, OpenVAS), CVSS scoring, SLA tracking pro remediation timelines a reporting stavu zranitelností pro management.
Aplikační bezpečnost
Modul pro řízení bezpečnosti aplikací (AppSec) dle OWASP a nZKB. Evidence aplikačního portfolia, bezpečnostní klasifikace aplikací, sledování výsledků penetračních testů a code review, SBOM management, správa bezpečnostních požadavků a sledování remediace nálezů.
Další moduly na míru
Jakýkoliv další modul či úpravu stávajících modulů realizujeme na počkání dle vašich specifických požadavků a procesů.
Výhody ISMS software oproti tabulkám a manuálním procesům
Centralizovaná evidence aktiv
Všechna primární a podpůrná aktiva na jednom místě s automatickými vazbami, CIA hodnocením a vizualizací závislostí. Konec s roztroušenými tabulkami a neaktuálními seznamy.
Automatický výpočet rizik
Risk scoring na základě hrozeb, zranitelností a dopadů. Automatické generování risk matice, distribuce hodnocení a doporučení strategie ošetření.
Compliance monitoring v reálném čase
Průběžné sledování plnění 389 požadavků nZKB/NIS2 s procentuálním compliance skóre. Radarový graf pokrytí ukazuje silné a slabé stránky v jednom pohledu.
Audit-ready dokumentace
Jedním kliknutím vygenerujete kompletní dokumentaci pro audit – registr aktiv, rizik, gap analýzu, BIA a plány kontinuity v PDF, Excel nebo JSON formátu.
Vizualizace závislostí a SPOF
Interaktivní dependency mapy odhalují skryté závislosti mezi aktivy a identifikují single points of failure, které by mohly ohrozit kontinuitu podnikání.
Úspora času a zdrojů
Automatizace rutinních úkolů – výpočty, reporting, sledování termínů a notifikace. Organizace typicky ušetří desítky hodin měsíčně oproti manuálním procesům.
Ukázky z platformy
Nahlédněte do reálného prostředí naší ISMS platformy.
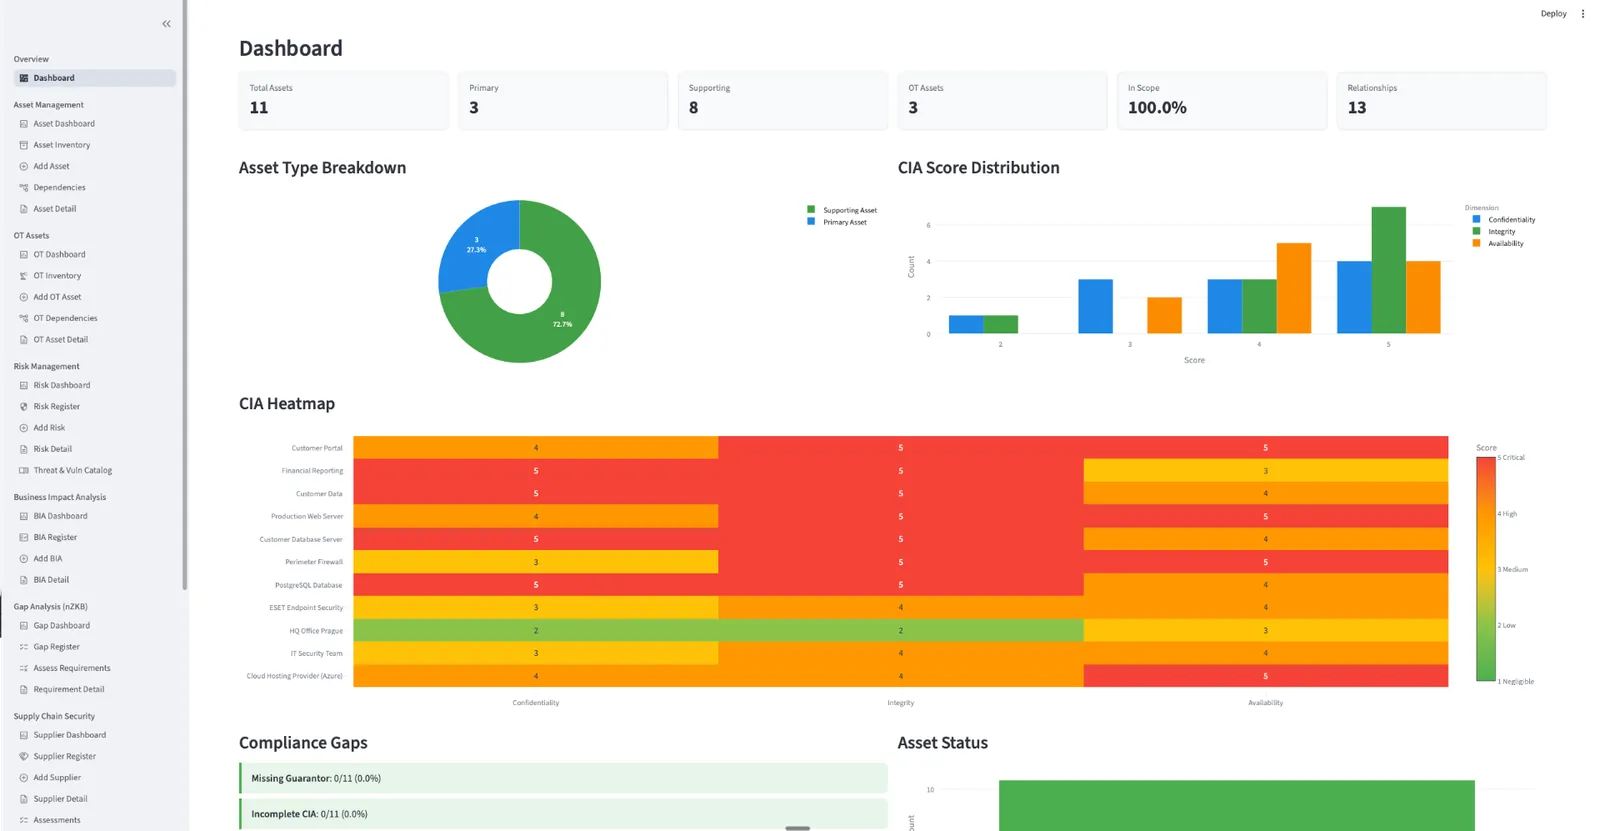
Hlavní dashboard – přehled aktiv, CIA heatmapa, compliance gaps a statistiky
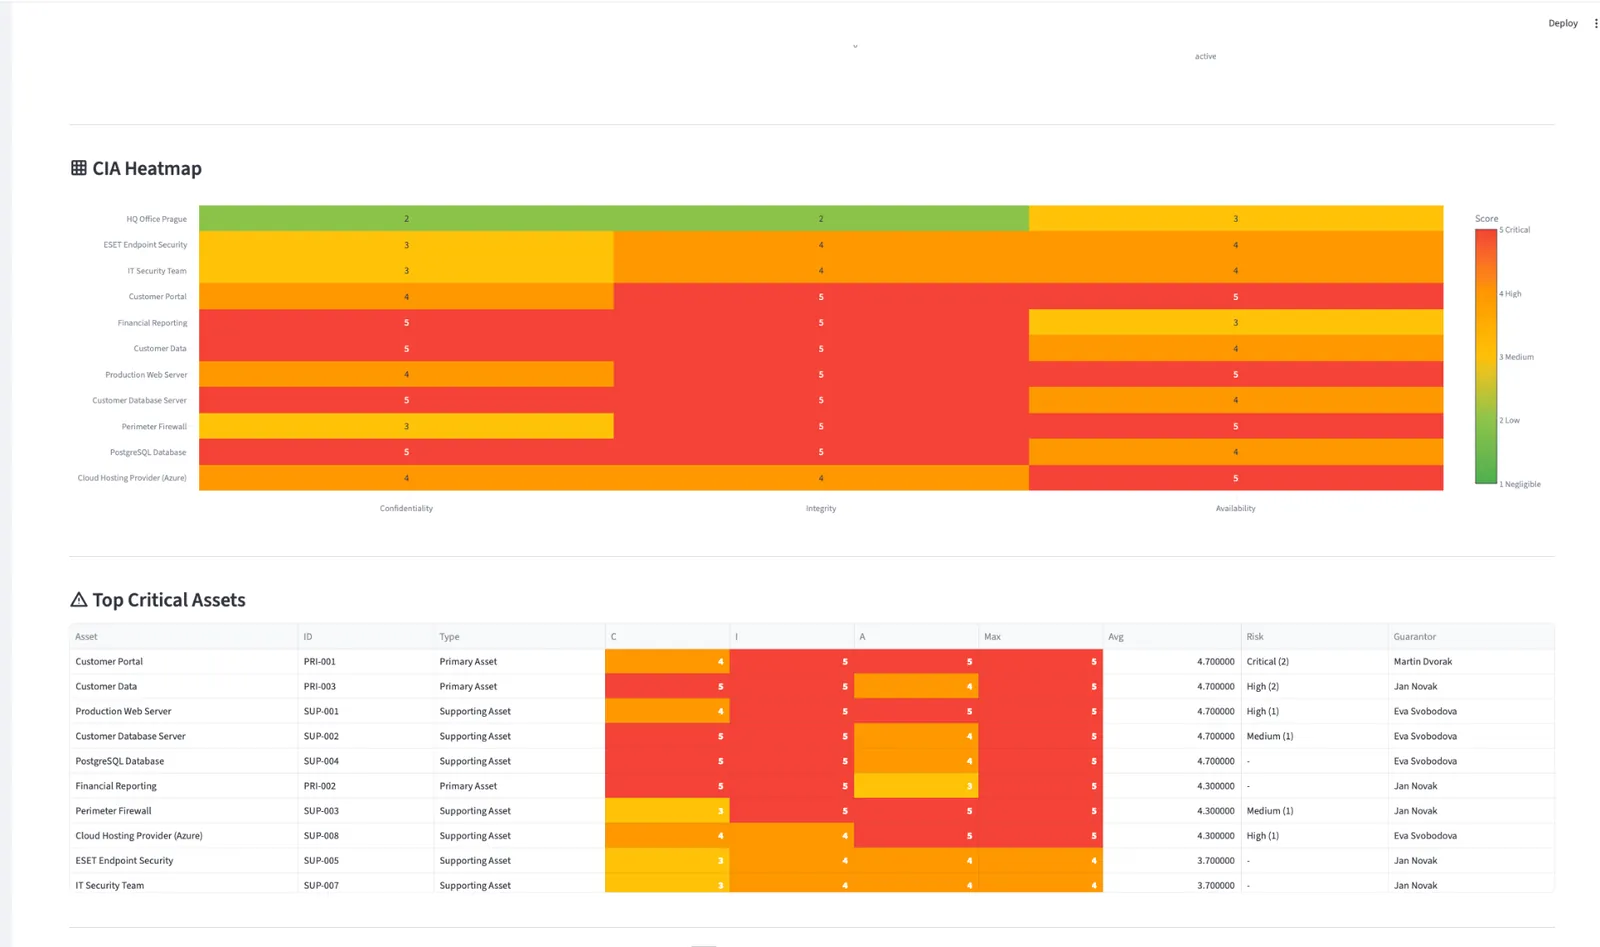
CIA Heatmapa a tabulka Top kritických aktiv s hodnocením C, I, A
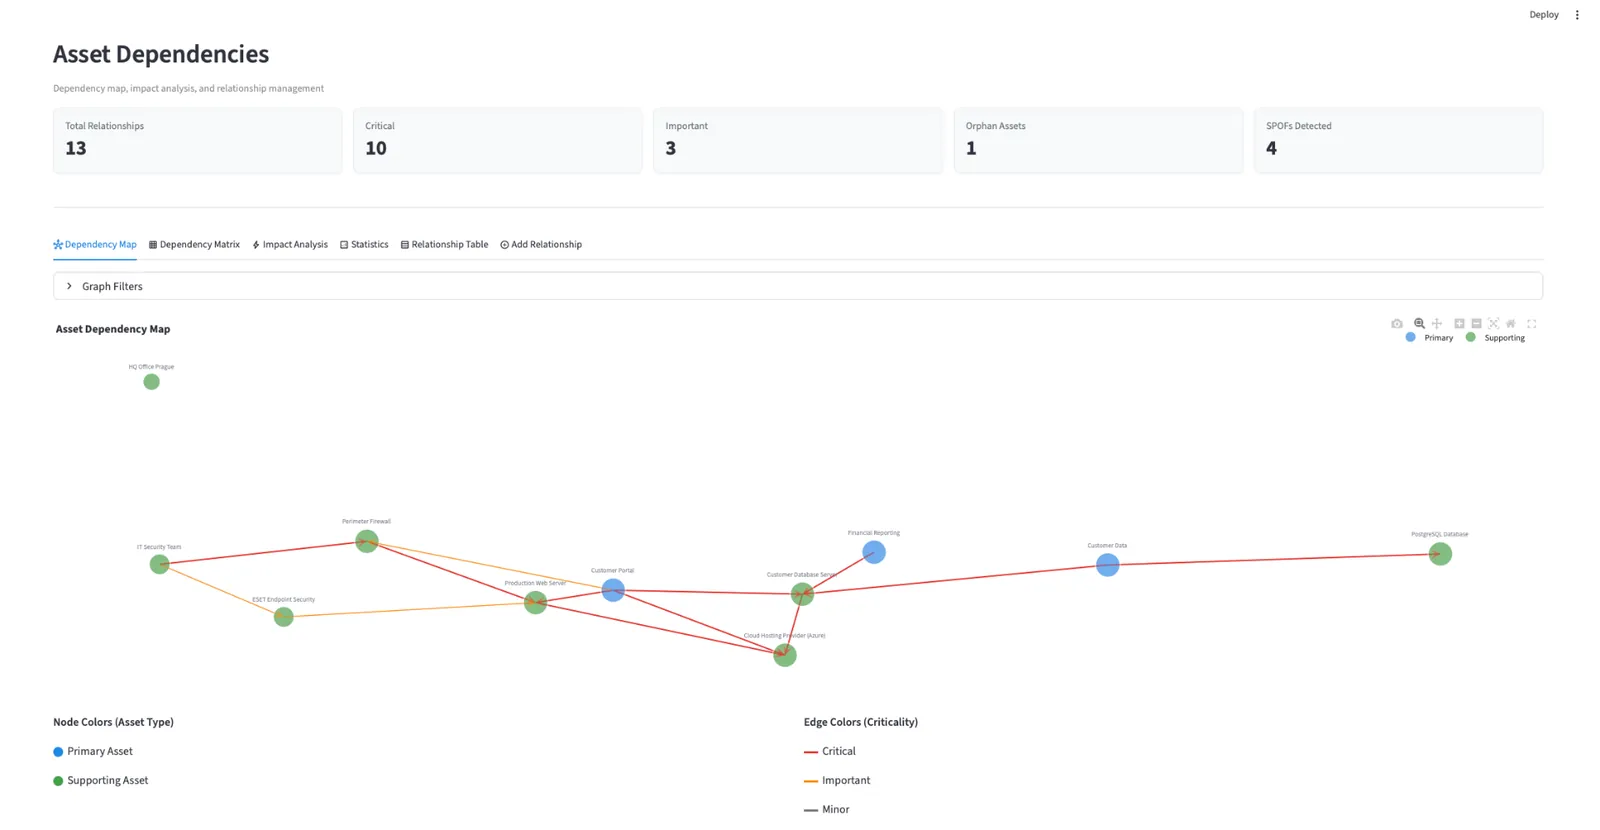
Dependency mapa – vizualizace vztahů a single points of failure
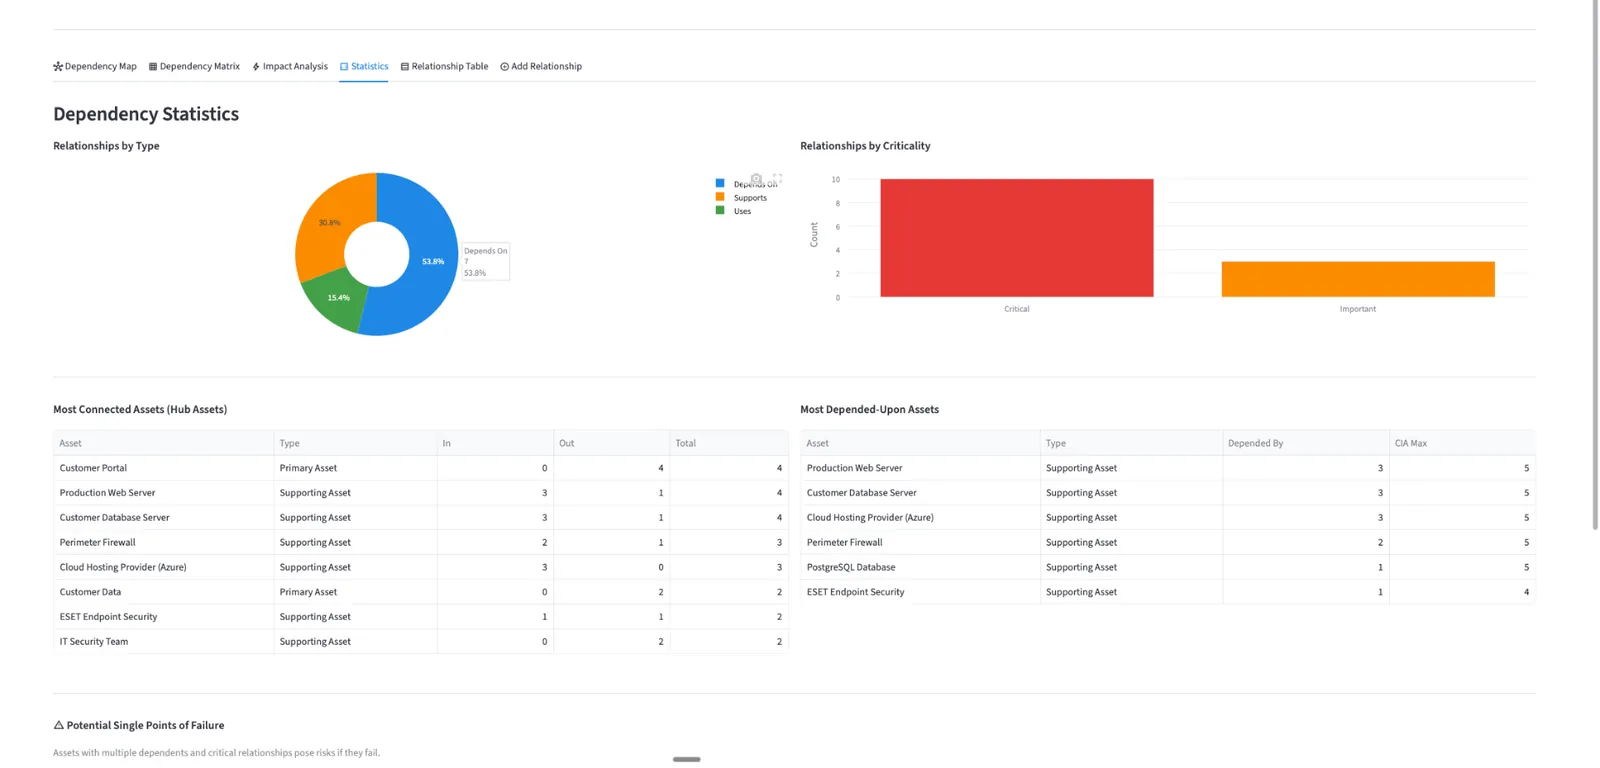
Dependency Statistics – hub aktiva, nejzávislejší aktiva a SPOF analýza
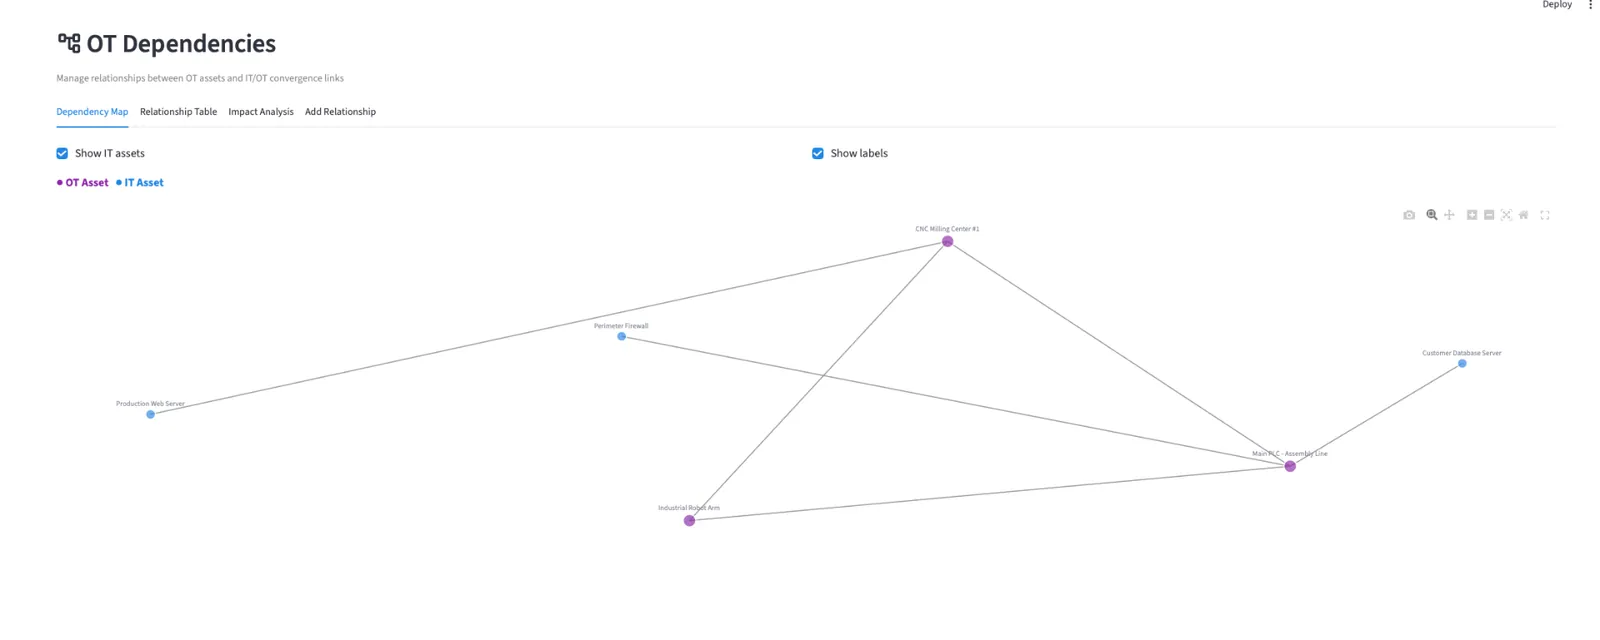
OT Dependencies – mapa průmyslových aktiv a IT/OT konvergence
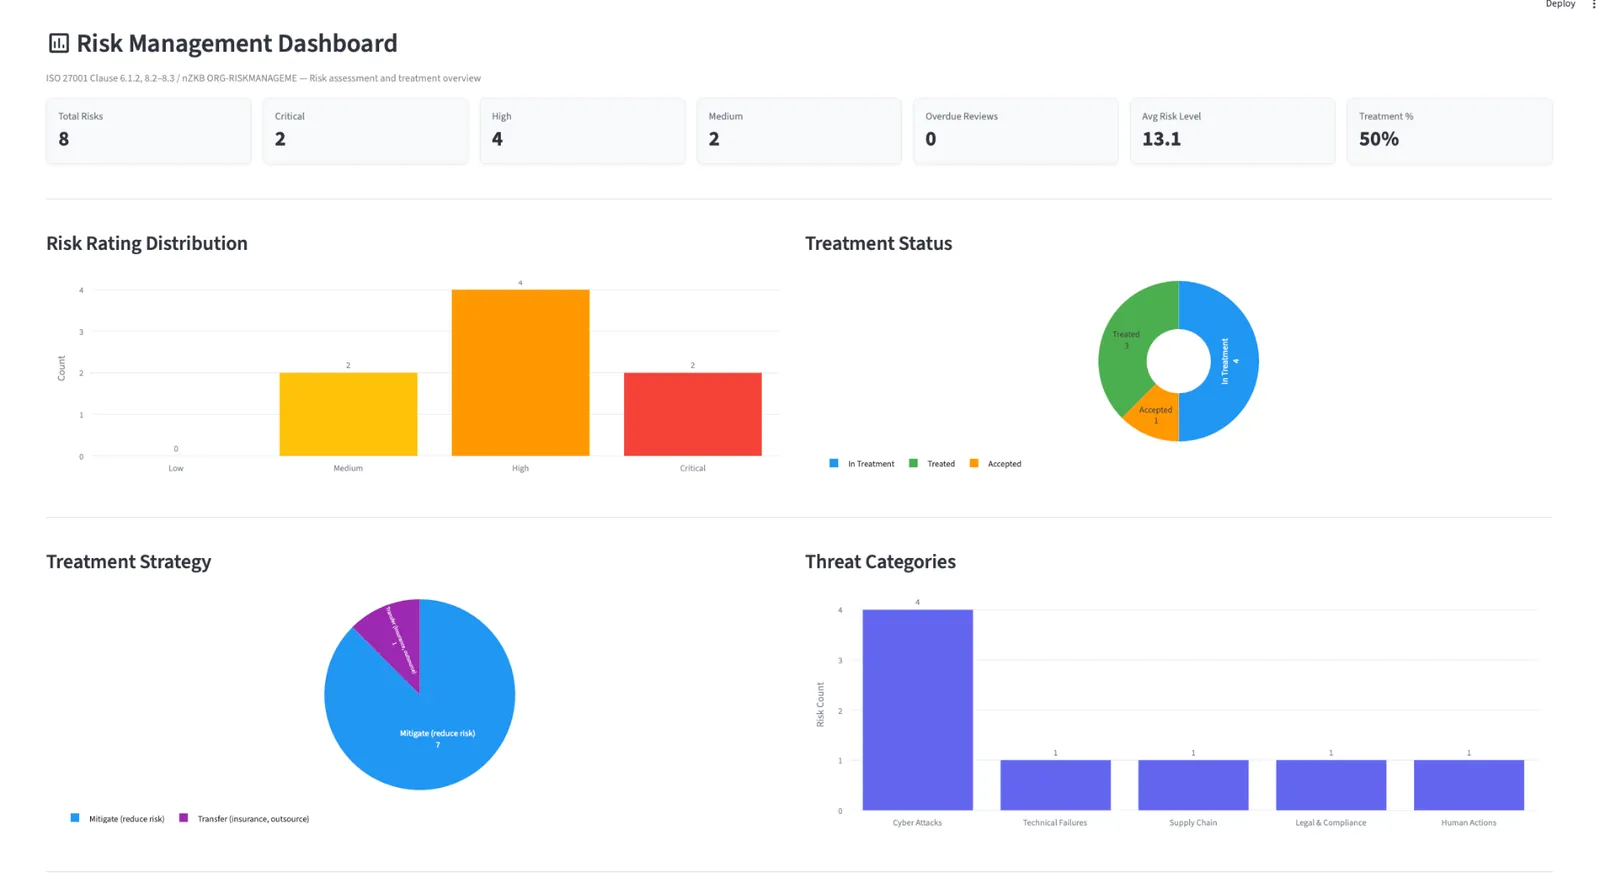
Risk Management Dashboard – distribuce hodnocení, strategie ošetření, kategorie hrozeb
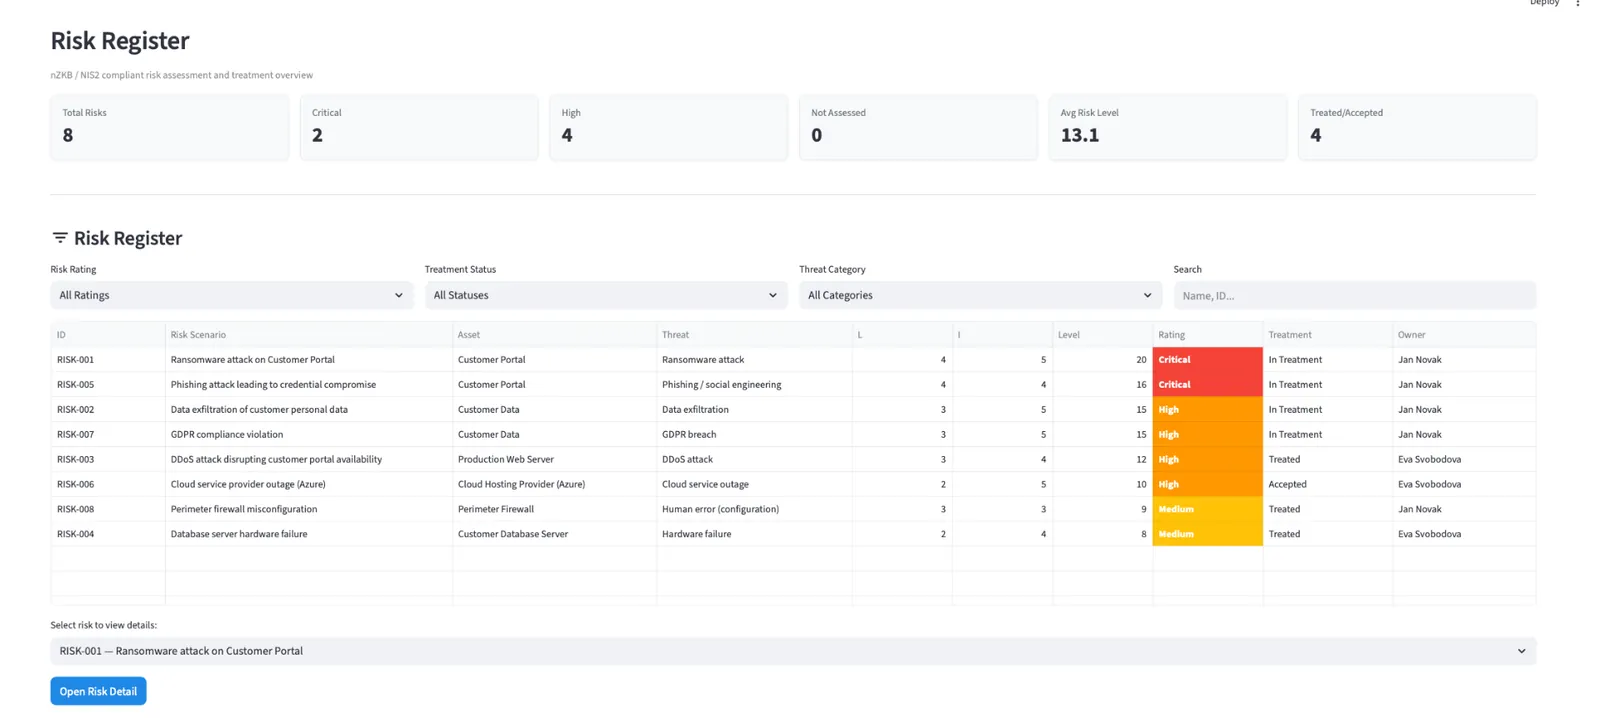
Risk Register – filtrovatelný registr rizik s hodnocením a ošetřením
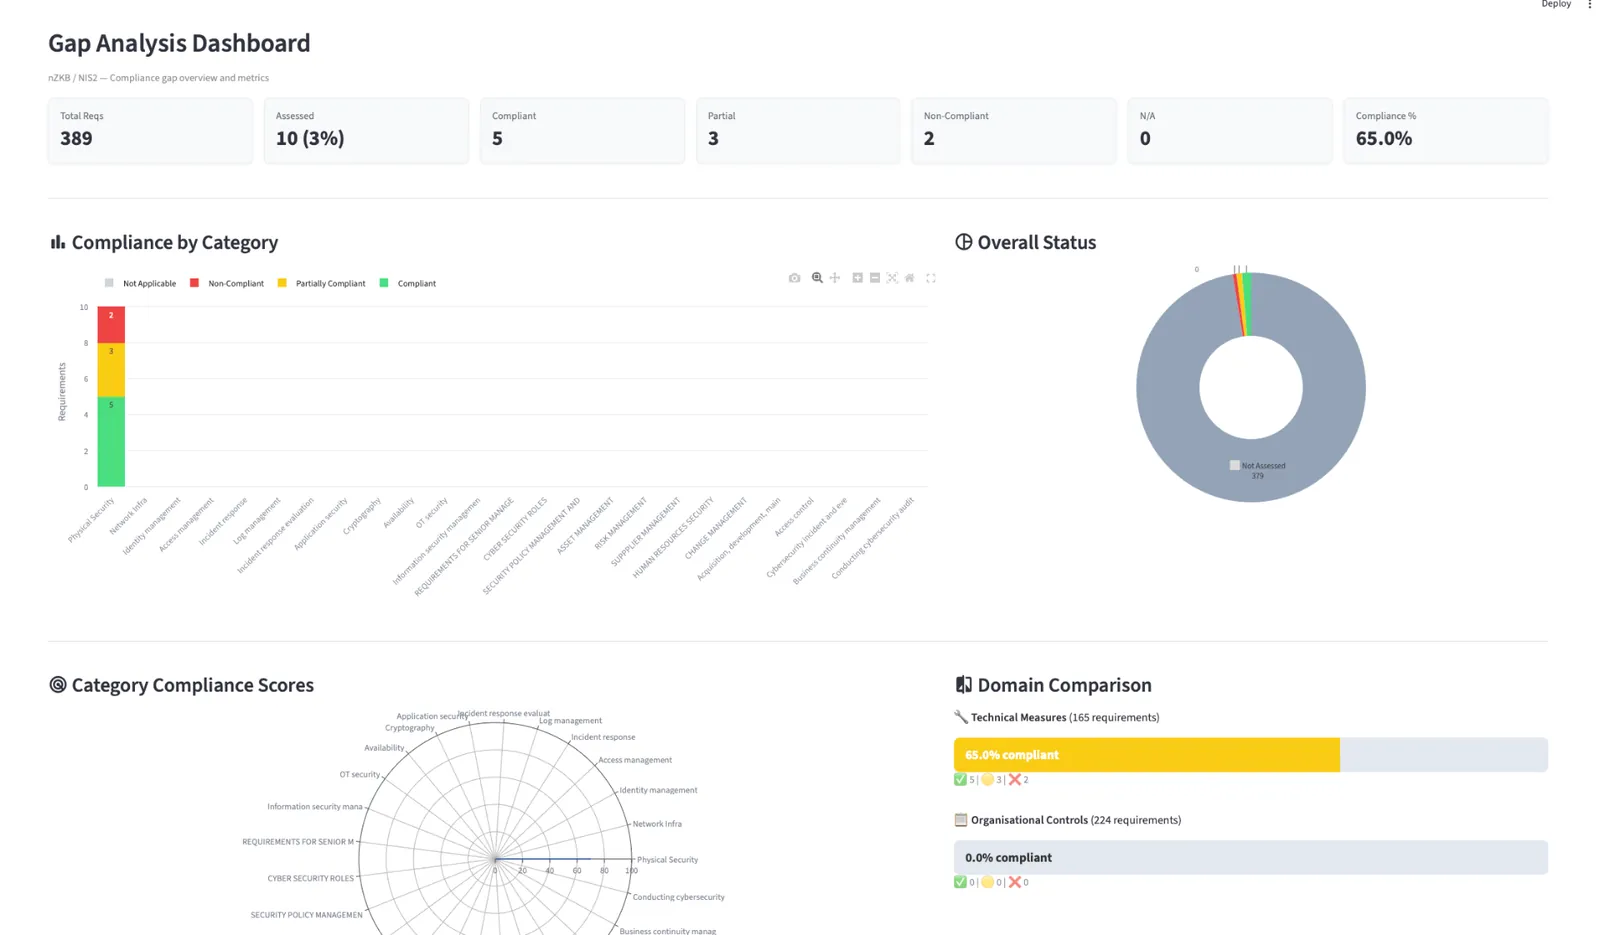
Gap Analysis Dashboard – compliance skóre, radarový graf a Domain Comparison
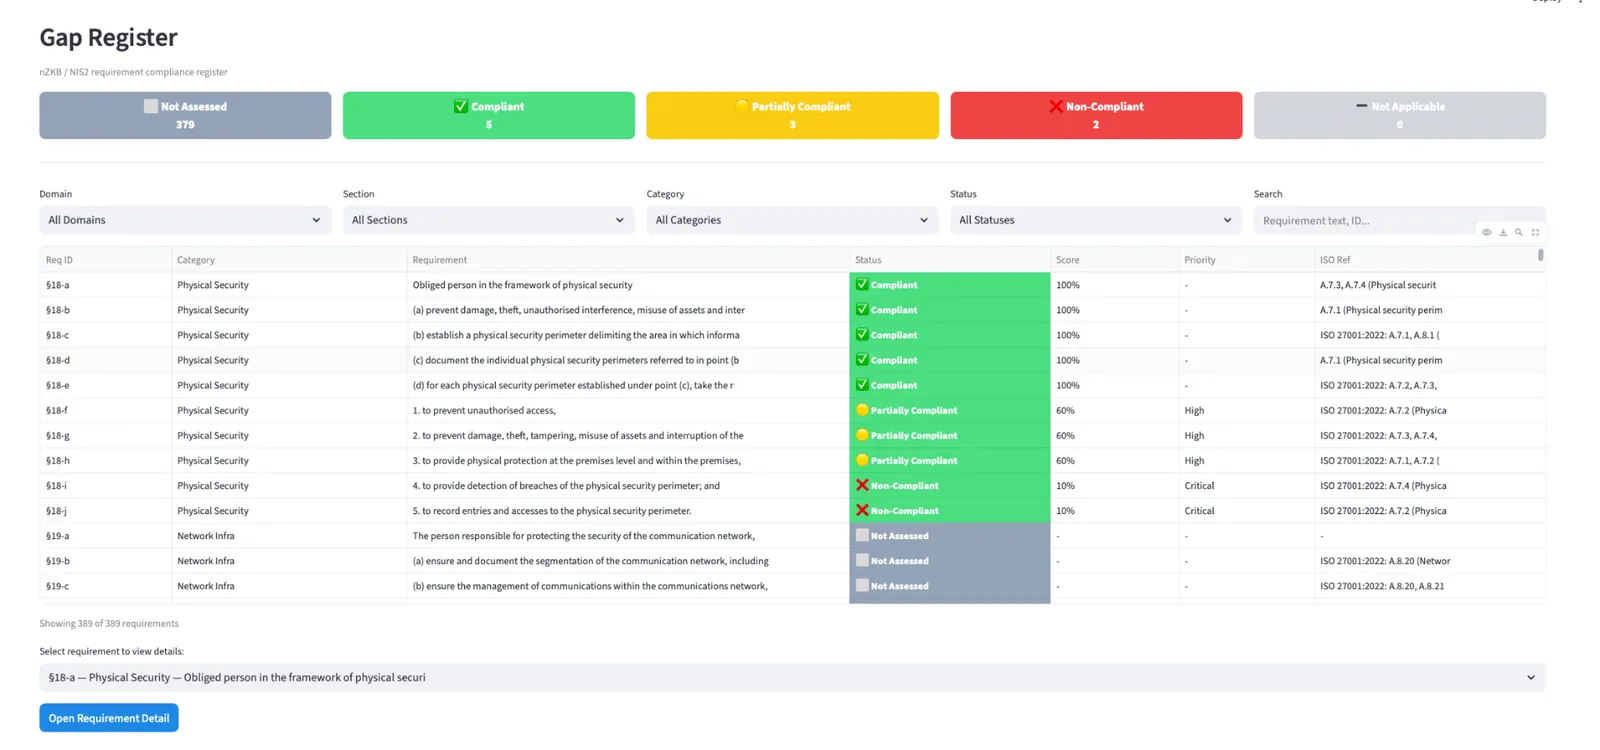
Gap Register – 389 požadavků nZKB/NIS2 s vazbou na ISO 27001
Jak probíhá implementace ISMS software?
Úvodní analýza
Zmapujeme vaše stávající procesy, regulatorní požadavky a specifické potřeby. Definujeme rozsah ISMS a identifikujeme klíčová aktiva a rizika.
Konfigurace platformy
Nastavíme moduly dle vašich potřeb – kategorie aktiv, taxonomii rizik, požadavky nZKB nebo ISO 27001, workflow pro schvalování a uživatelské role.
Migrace dat
Převedeme vaše stávající evidence aktiv, rizik a dokumentace do platformy. Podporujeme import z Excelu, CSV a dalších formátů.
Školení uživatelů
Proškolíme váš tým na práci s platformou – od základní evidence aktiv po pokročilé funkce jako dependency mapy a BIA analýzy.
Nasazení a podpora
Spustíme platformu v produkčním prostředí (cloud nebo on-premise) a poskytneme průběžnou technickou podporu a aktualizace.
Soulad s regulatorními rámci
Náš ISMS software je navržen tak, aby organizacím pomáhal prokazovat soulad s klíčovými regulatorními rámci a normami v oblasti informační a kybernetické bezpečnosti.
nZKB (Zákon o kybernetické bezpečnosti)
Plné pokrytí 389 požadavků nového zákona o kybernetické bezpečnosti. Automatické mapování požadavků, sledování compliance stavu a generování reportů pro NÚKIB. Software zohledňuje povinnosti regulovaných subjektů v režimu vyšších i nižších povinností.
ISO/IEC 27001:2022
Podpora implementace a udržování ISMS dle mezinárodní normy ISO 27001. Pokrytí všech oblastí Annex A – od organizačních opatření přes řízení lidských zdrojů, fyzickou bezpečnost až po technologická opatření. Generování Statement of Applicability (SoA).
NIS2 (Směrnice EU 2022/2555)
Gap analýza vůči požadavkům směrnice NIS2 s automatickým mapováním na národní legislativu (nZKB). Sledování implementace bezpečnostních opatření požadovaných článkem 21 směrnice.
ISO 27002:2022
Mapování kontrol dle ISO 27002 na konkrétní aktiva a rizika. Sledování implementačního stavu jednotlivých opatření a generování přehledů pro management review.
Nasazení & přizpůsobení
Flexibilní varianty nasazení podle vašich potřeb a bezpečnostních požadavků.
Zákaznický cloud
Nasazení na váš Azure, AWS či jiný cloudový účet s plným řízením přístupu.
On-premise (Linux)
Instalace na váš vlastní server – plná kontrola dat bez závislosti na třetích stranách.
Náš cloud (AWS/Azure)
Provozujeme za vás na zabezpečené infrastruktuře s nepřetržitým monitoringem.
Zabezpečení
Kompletní hardening, šifrování dat, řízení přístupu a pravidelné bezpečnostní audity.
Klíčové vlastnosti ISMS platformy
Vícejazyčná podpora
Software je dostupný v češtině, angličtině, polštině a němčině. Vlastní lokalizaci dalšího jazyka přidáme na požádání.
Přizpůsobení na míru
Každý modul upravíme podle vašich procesů a specifických požadavků. Potřebujete zcela novou funkcionalitu? Jakýkoliv modul či úpravu dokážeme realizovat na počkání.