Komplexní platforma pro interní gap analýzu dle nového zákona o kybernetické bezpečnosti. Dashboard s KPI, interaktivní průvodce 147 požadavky, risk registr, remediation tracking a audit-ready exporty – vše na jednom místě.
Jediný samoobslužný nástroj na trhu navržený přímo pro nový zákon o kybernetické bezpečnosti.
Okamžitý start
Začněte hodnotit compliance během minut, ne týdnů.
147 požadavků nZKB
Kompletní pokrytí všech požadavků nového zákona.
Audit-Ready výstupy
Jedním klikem vygenerujte kompletní auditní balíček.
Sledování trendů
Snapshoty a porovnání vývoje compliance v čase.
Co je nový zákon o kybernetické bezpečnosti (nZKB)?
Nový zákon o kybernetické bezpečnosti (nZKB), který implementuje evropskou směrnici NIS2 do české legislativy, přináší zásadní změny v oblasti regulace kybernetické bezpečnosti v České republice. Zákon rozšiřuje okruh regulovaných subjektů z přibližně 400 na odhadem 6 000–10 000 organizací, které budou muset splnit nové požadavky na zabezpečení svých informačních a komunikačních systémů.
Zákon zavádí celkem 147 konkrétních bezpečnostních požadavků rozdělených do 25 kategorií – od řízení aktiv a rizik, přes bezpečnost lidských zdrojů, řízení přístupu, kryptografii, bezpečnost sítí, až po OT bezpečnost a řízení dodavatelského řetězce. Organizace musí regulovanou službu ohlásit NÚKIB do 60 dnů od splnění podmínek a bezpečnostní opatření zavést do 1 roku od doručení rozhodnutí o registraci.
Nesplnění požadavků zákona může vést k pokutám až do výše 250 milionů Kč nebo 2 % celosvětového ročního obratu – podle toho, která částka je vyšší. Proto je klíčové začít s přípravou co nejdříve a systematicky řešit zjištěné nedostatky pomocí profesionálních nástrojů, jako je nZKB Gap Analýza Software v2.
Pro koho je software určen?
Pro koho je software určen?
CISO a manažeři kybernetické bezpečnosti
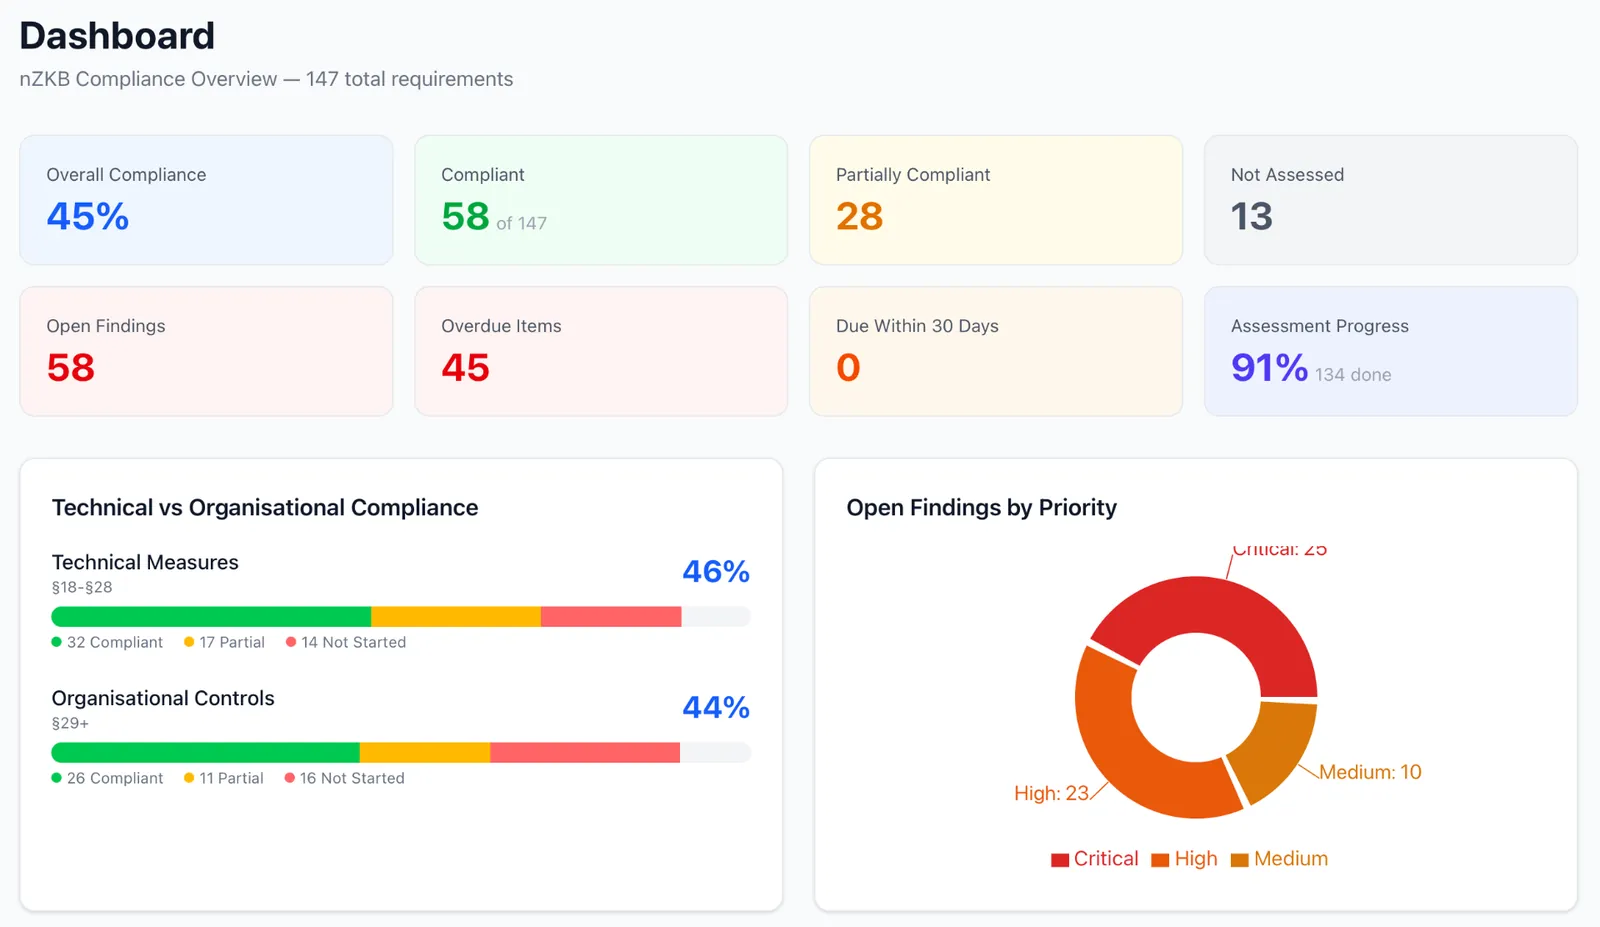
Získejte okamžitý přehled o stavu compliance vaší organizace. Dashboard s KPI kartami a compliance gauge vám umožní rychle identifikovat kritické nedostatky a reportovat vedení společnosti.
IT manažeři a administrátoři
Interaktivní průvodce vás provede všemi 147 požadavky nZKB krok za krokem. U každého požadavku najdete konkrétní implementation guidance – co přesně musíte udělat a jaké dokumenty připravit.
Bezpečnostní auditoři a konzultanti
Audit-Ready Package generuje kompletní auditní dokumentaci jedním klikem. Evidence Vault uchovává všechny podpůrné dokumenty přímo u příslušných požadavků – audit je tak rychlejší a přehlednější.
Compliance specialisté
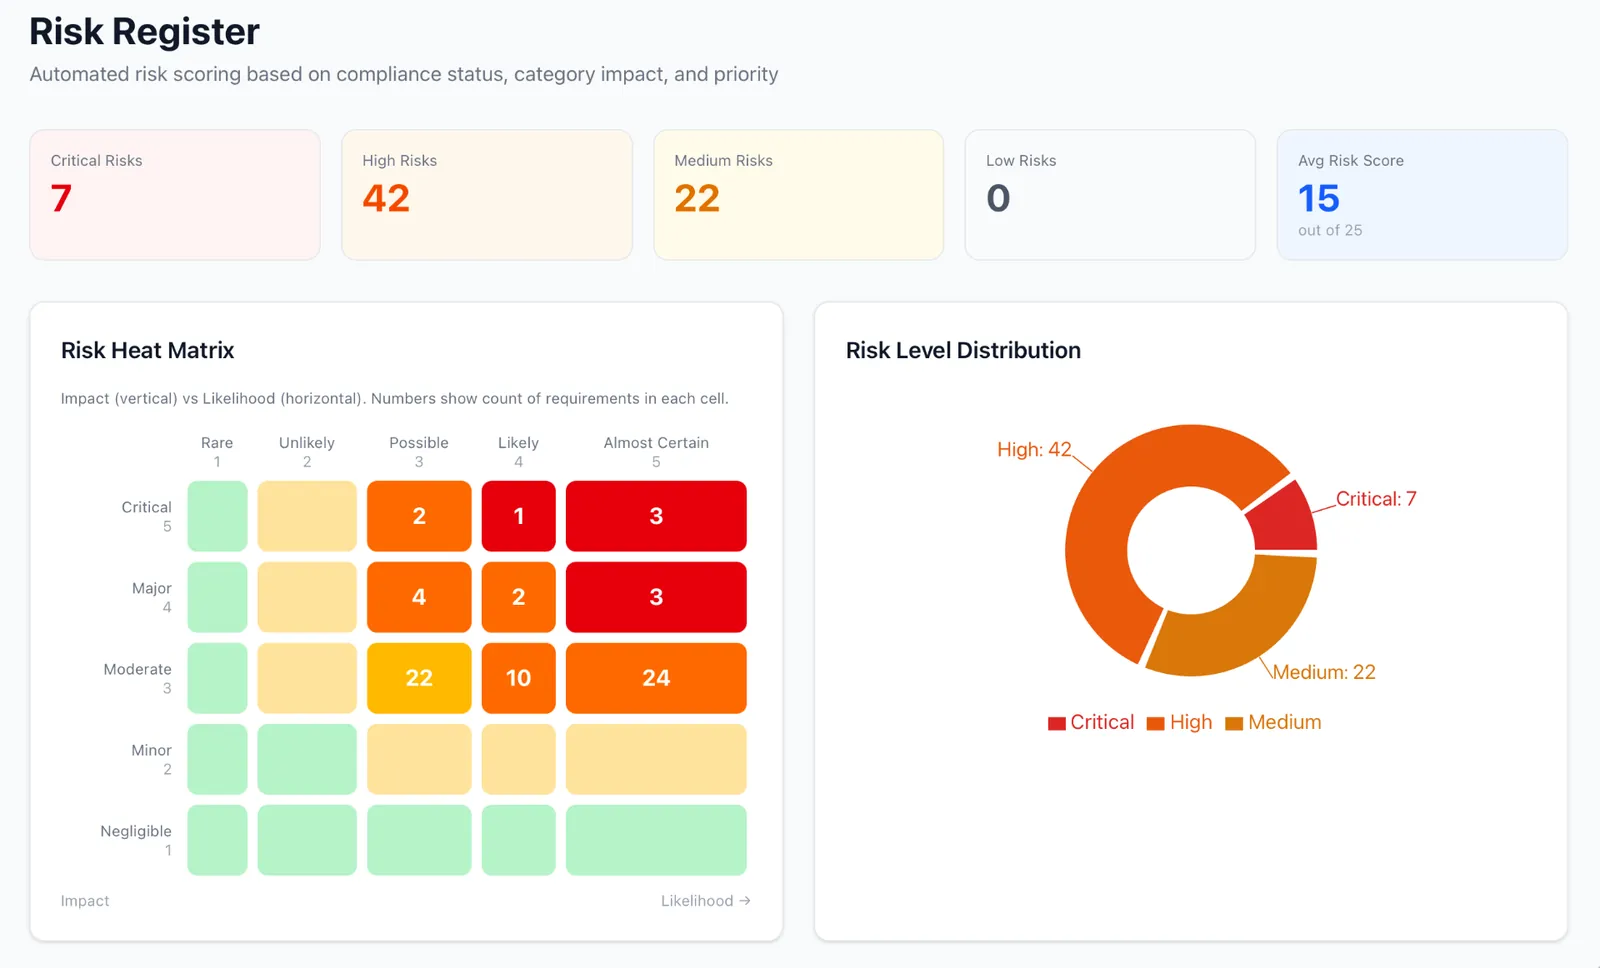
ISO 27001 mapping u každého požadavku usnadňuje integraci s existujícím ISMS. Risk Register s automatickým scoringem a 5×5 heat matrix poskytuje podklady pro rozhodování o prioritách nápravných opatření.
Vedení společnosti a board members
Executive Summary v audit-ready balíčku poskytuje stručný přehled pro management. Trend tracking ukazuje vývoj compliance v čase – důkaz, že organizace systematicky pracuje na zlepšení.
Města, obce a veřejná správa
Software je navržen tak, aby byl srozumitelný i pro organizace bez dedikovaného bezpečnostního týmu. Wizard mód a implementation guidance poskytují konkrétní návody bez nutnosti hluboké expertízy.
Jak to funguje? 5 kroků ke compliance
1
Prvotní assessment
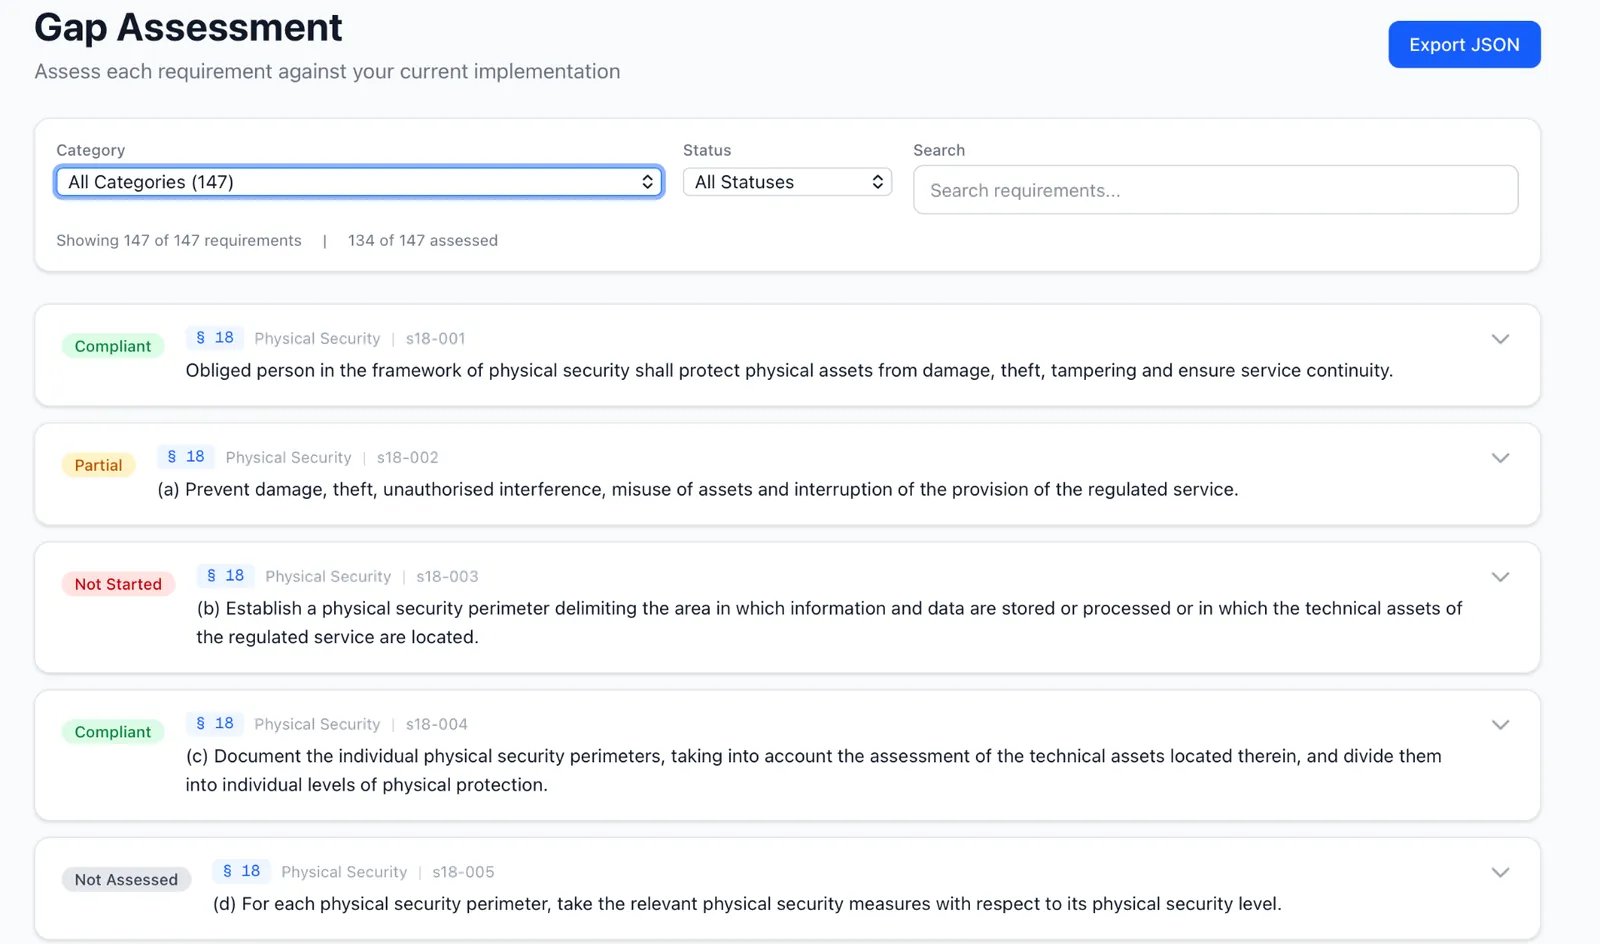
Pomocí interaktivního průvodce projdete všech 147 požadavků nZKB. U každého určíte aktuální stav – Compliant, Partially Compliant, Not Compliant, Not Started nebo N/A. Průvodce vám u každého požadavku nabídne implementation guidance s konkrétními kroky, které musíte podniknout.
2
Analýza výsledků
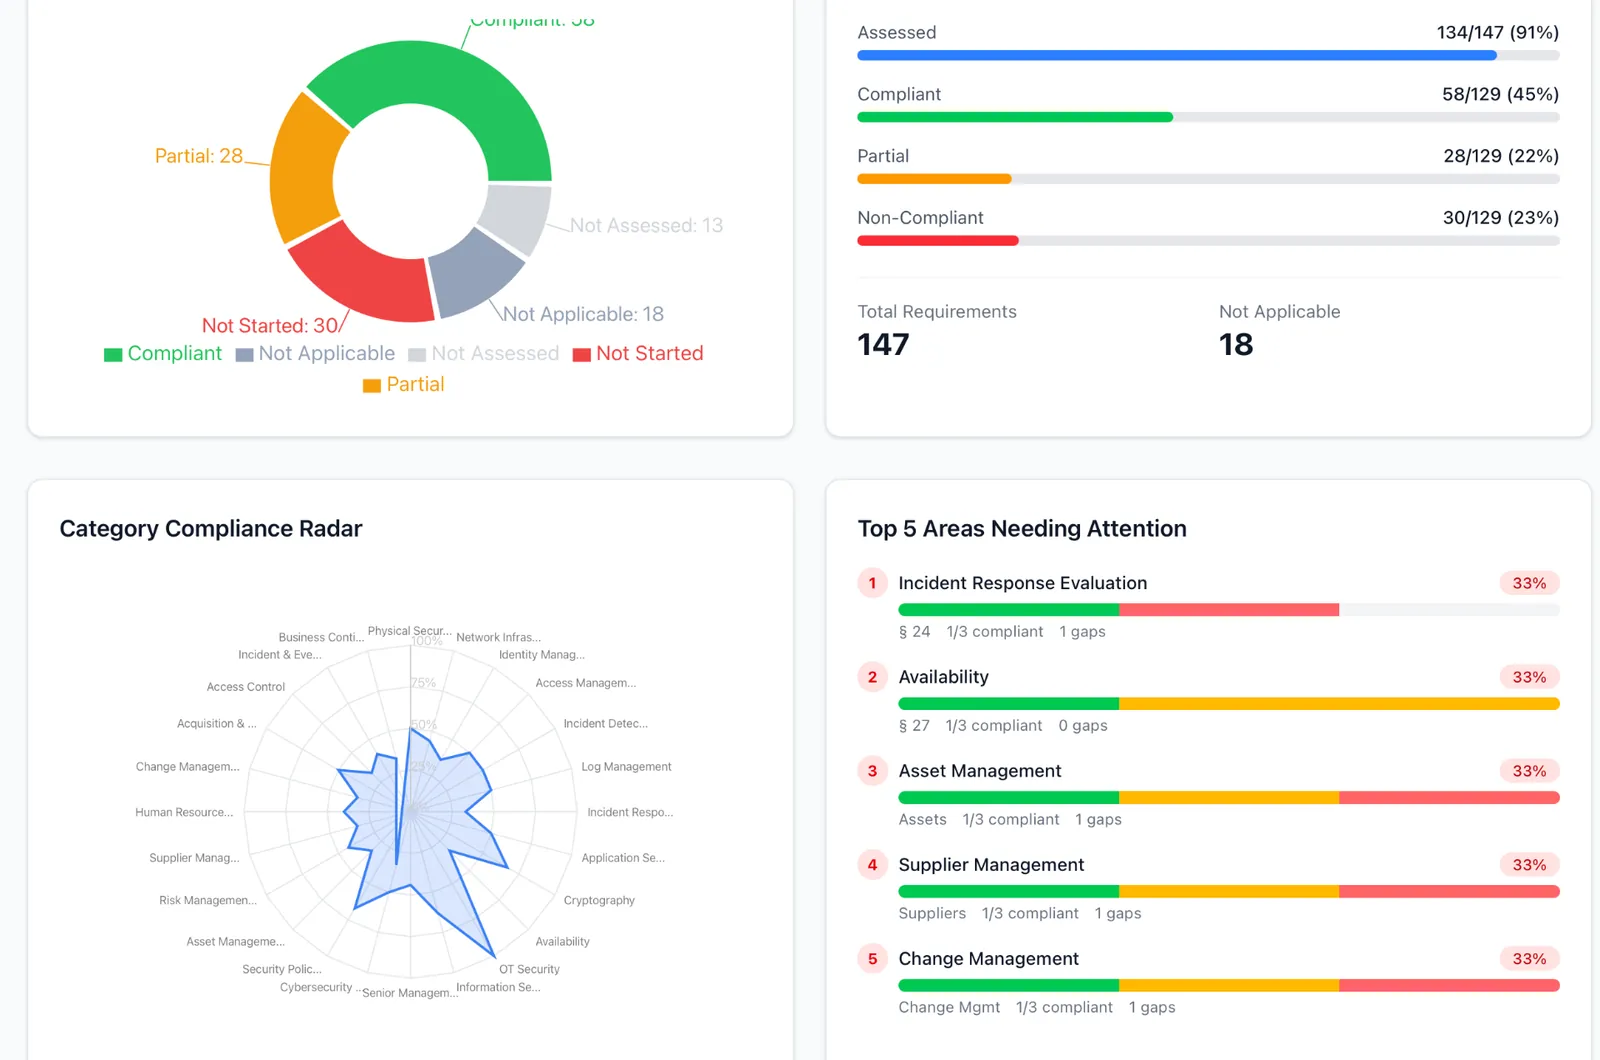
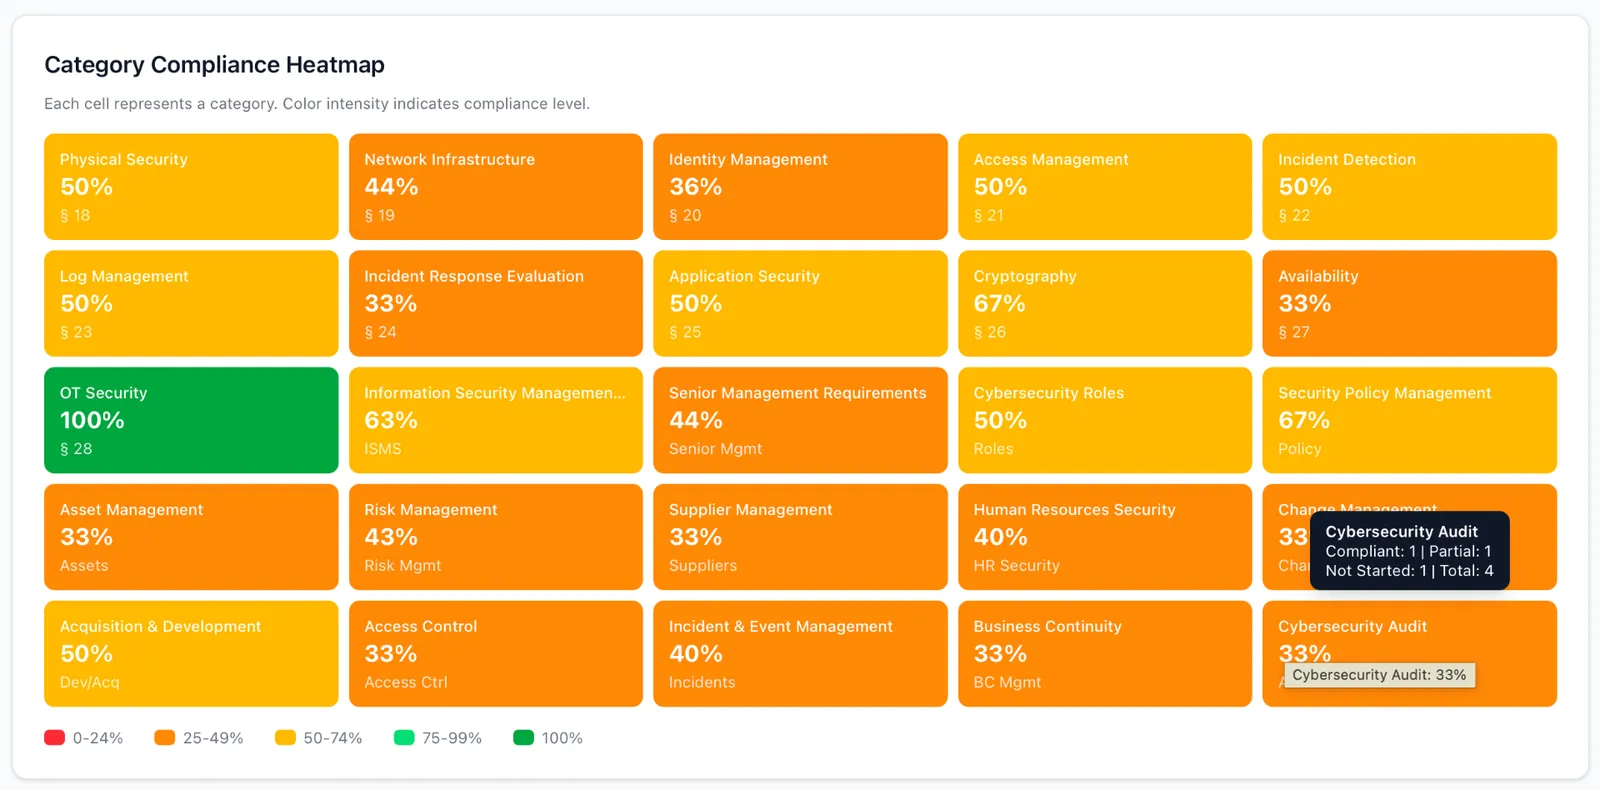
Dashboard automaticky vypočítá celkové compliance skóre a zobrazí výsledky v přehledných vizualizacích – radar chart, heatmapa 25 kategorií, porovnání technických a organizačních opatření. Okamžitě vidíte, kde jsou největší mezery.
3
Plánování nápravy
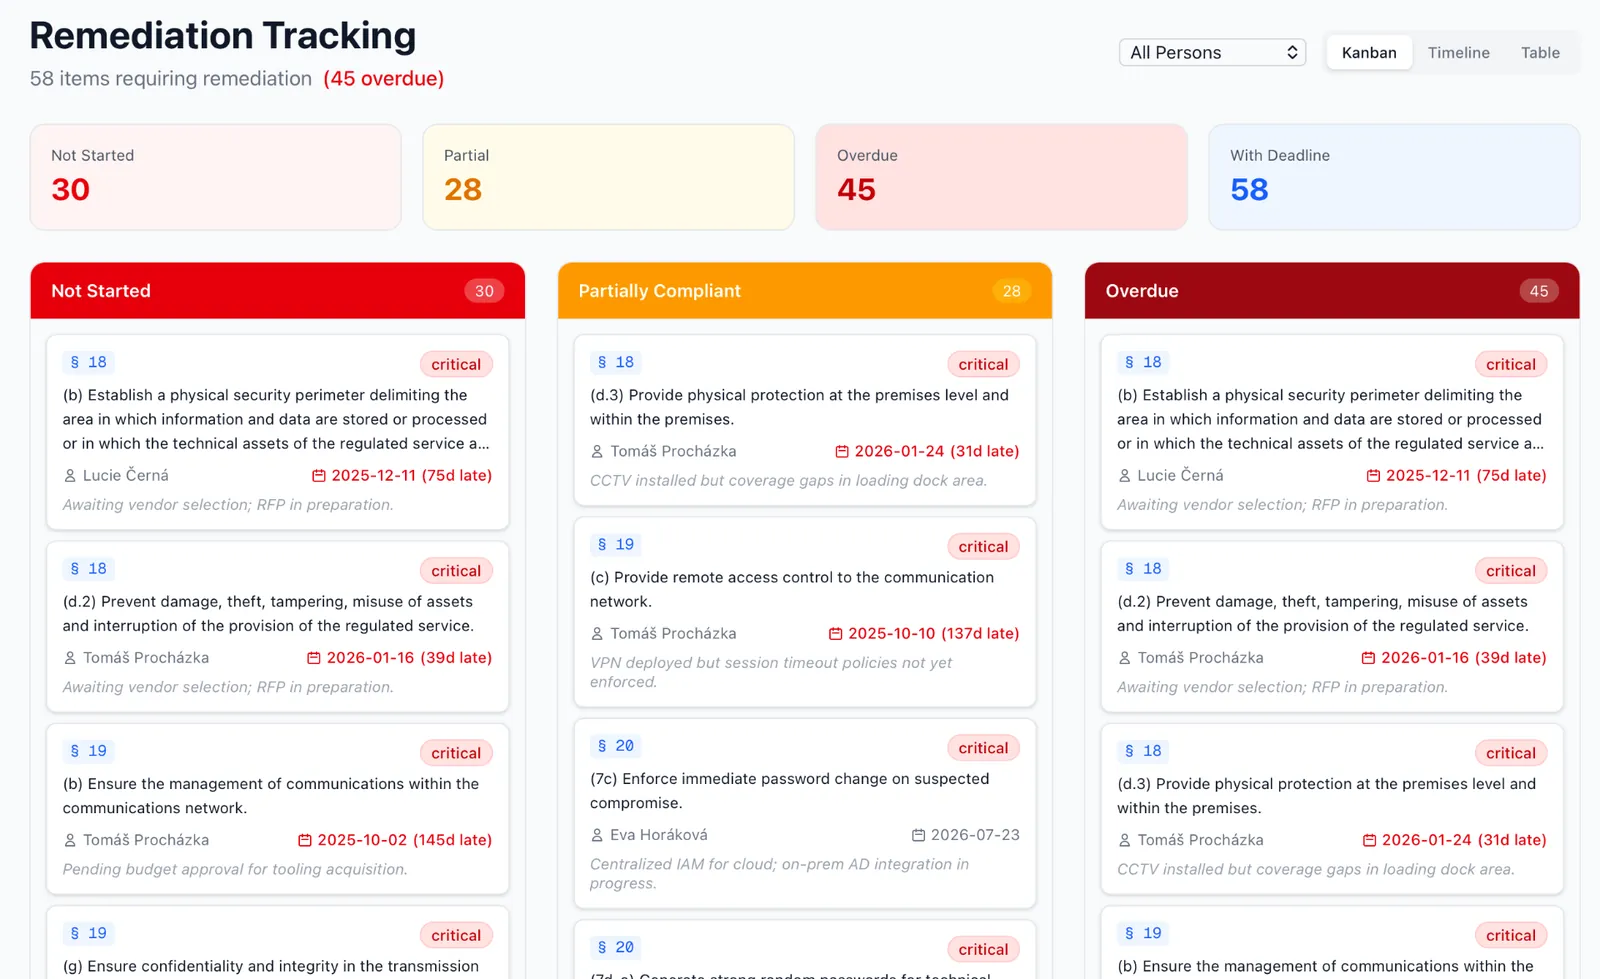
U každého nesplněného požadavku nastavíte prioritu (Critical, High, Medium, Low), odpovědnou osobu a cílový termín dokončení. Remediation Tracking modul nabízí Kanban board, timeline i tabulkový pohled pro efektivní řízení nápravných opatření.
4
Implementace a evidence
Průběžně aktualizujete stavy požadavků a nahráváte evidence (dokumenty, screenshoty, certifikáty) do Evidence Vault přímo u příslušných požadavků. Risk Register automaticky přepočítává rizikové skóre na základě aktuálních stavů.
5
Audit-ready dokumentace
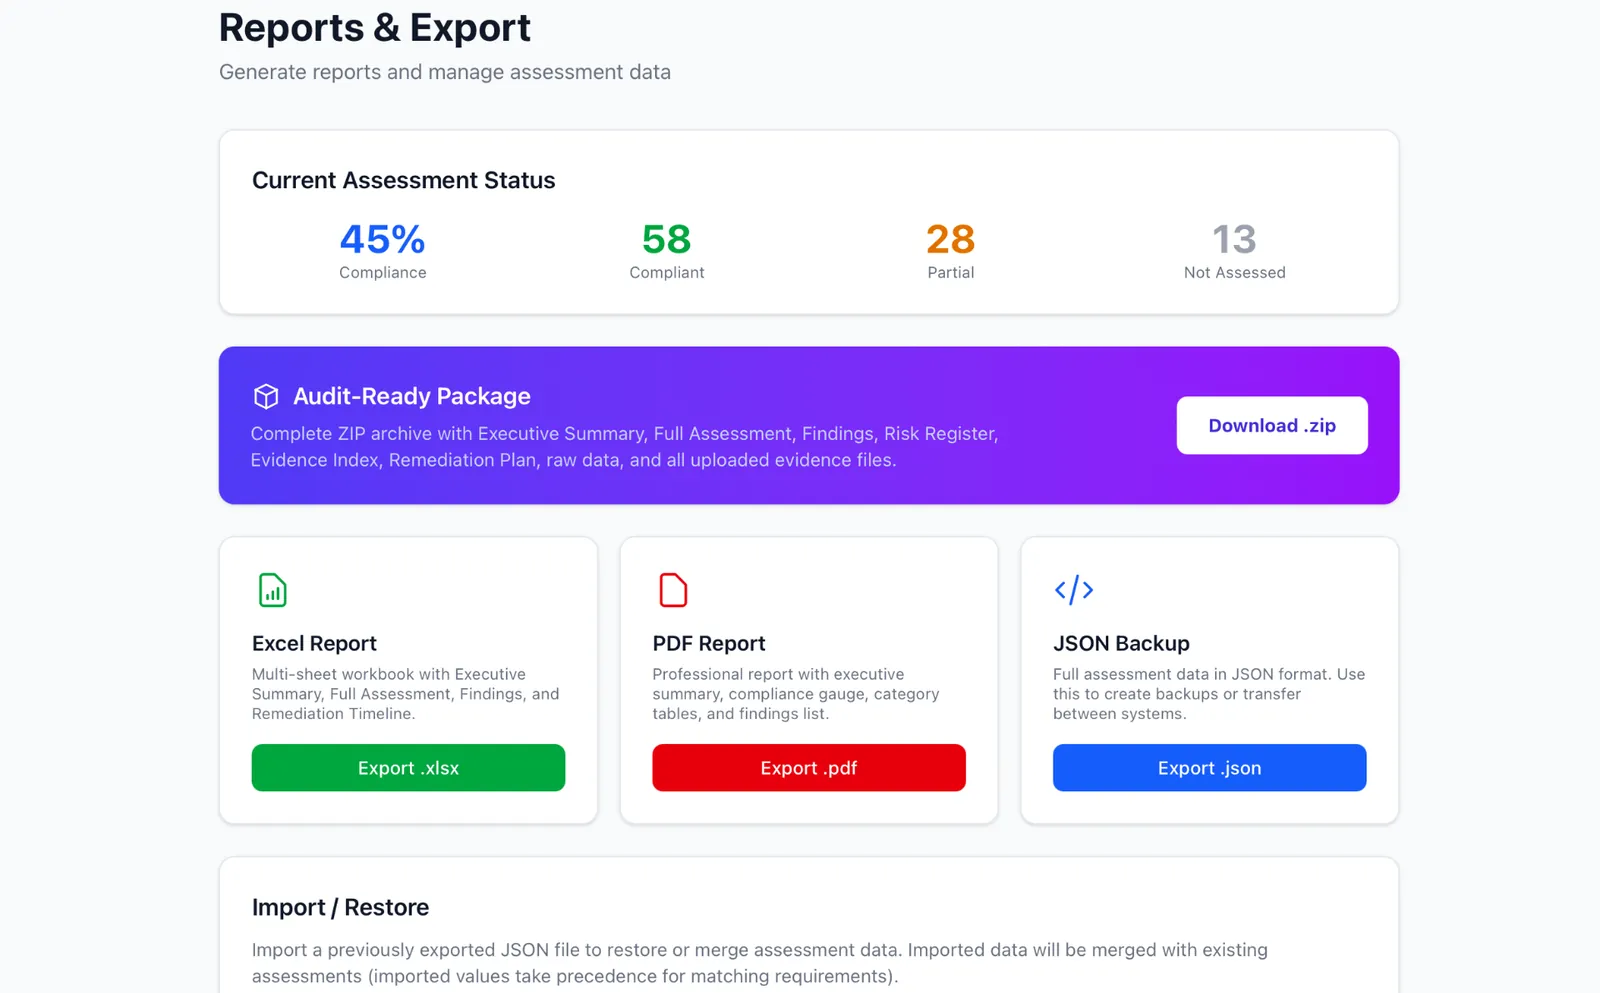
Jedním kliknutím vygenerujete kompletní Audit-Ready Package – ZIP archiv obsahující Executive Summary, Full Assessment Report, Open Findings Report, Risk Register, Evidence Index, Remediation Plan a všechny nahrané evidence soubory.
Klíčové funkce v detailu
nZKB Gap Analýza Software v2 je navržen jako kompletní platforma pro řízení souladu s novým zákonem o kybernetické bezpečnosti. Na rozdíl od generických GRC nástrojů je software přímo přizpůsoben české legislativě a obsahuje všech 147 požadavků nZKB s českými popisy, implementation guidance a mapováním na ISO 27001 Annex A.
Compliance Dashboard poskytuje okamžitý přehled o stavu organizace pomocí KPI karet (Open Findings, Overdue Items, Due Within 30 Days, Assessment Progress), celkového compliance gauge, koláčového grafu stavů požadavků, radar chartu napříč kategoriemi a unikátní compliance heatmapy zobrazující všech 25 kategorií v barevně kódované mřížce.
Evidence Vault umožňuje nahrávat podpůrné dokumenty (PDF, DOCX, XLSX, obrázky) přímo k jednotlivým požadavkům. Tím vytváříte auditní stopu a eliminujete problém s roztříštěnou dokumentací. Při generování Audit-Ready Package se všechny evidence soubory automaticky zahrnou do ZIP archivu.
Automatický Risk Scoring počítá riziko každého nesplněného požadavku podle vzorce Impact × Likelihood × Priority Multiplier a zobrazuje výsledky v interaktivní 5×5 heat matrix. Risk Level Distribution a Risk by Category vizualizace pomáhají identifikovat oblasti s nejvyšší koncentrací rizik.
Trends & Snapshots modul umožňuje ukládat stavy hodnocení v čase a porovnávat je. Compliance Trend line chart ukazuje vývoj celkového compliance skóre, Status Distribution area chart zobrazuje rozložení stavů v čase a Category Comparison bar chart umožňuje detailní srovnání kategorií mezi snapshoty.
Moduly aplikace
Moduly aplikace
Kompletní sada nástrojů pro řízení compliance od prvního assessmentu po audit-ready dokumentaci.
Dashboard
/
Centrální přehled compliance stavu organizace.
KPI karty: Open Findings, Overdue Items, Due Within 30 Days, Assessment Progress
Celková compliance – procentuální gauge s barevným indikátorem
Stav požadavků – koláčový graf (compliant / partial / not started / N/A)
Technická vs organizační opatření – sloupcové porovnání
Radar chart – srovnání compliance napříč kategoriemi
Compliance heatmapa – barevná mřížka všech 25 kategorií
Interaktivní průvodce nZKB
/guide
Krokový průchod všemi 147 požadavky s implementation guidance.
Přehledová mřížka – 25 kategorií jako karty s progress bary
Wizard mód – krokový průchod kategoriemi
💡 Implementation guidance – konkrétní návod, co udělat
ISO 27001 reference – mapování na Annex A
Quick assessment – nastavení statusu přímo z průvodce
Celkový progress bar – kolik ze 147 požadavků je ohodnoceno
Gap Assessment
/assessment
Detailní hodnocení každého požadavku s evidence managementem.
Filtry a vyhledávání – dle kategorie, statusu, priority
Compliance status (5 stavů) a priorita (critical / high / medium / low)
Instalace na vaše Linux servery s plnou kontrolou nad daty a bezpečnostním hardeningem.
Cloud zákazníka
Nasazení v AWS, Azure nebo jiném cloudovém prostředí zákazníka.
Náš zabezpečený cloud
Provoz na našem zabezpečeném cloudu s garantovanou dostupností a zálohováním.
Časté dotazy
Pro koho je nZKB Gap Analýza Software v2 určen?
Pro regulované subjekty dle nového zákona o kybernetické bezpečnosti (nZKB), IT manažery, bezpečnostní architekty, CISO a compliance specialisty. Software je vhodný pro organizace všech velikostí, které potřebují provést gap analýzu a připravit se na audit.
Kolik požadavků nZKB software pokrývá?
Software pokrývá všech 147 požadavků nZKB rozdělených do 25 kategorií – od fyzické bezpečnosti přes řízení identit, kryptografii, bezpečnost sítí až po OT bezpečnost a řízení dodavatelského řetězce.
Lze software nasadit on-premise?
Ano, podporujeme nasazení on-premise na Linux serverech, v cloudu zákazníka (AWS, Azure) i na našem zabezpečeném cloudu. Data tak zůstanou plně pod vaší kontrolou.
Jak funguje Audit-Ready Package?
Jedním kliknutím vygenerujete kompletní ZIP balíček obsahující Executive Summary, Full Assessment Report, Open Findings, Risk Register, Evidence Index, Remediation Plan, raw data a všechny nahrané evidence soubory – vše připravené pro externího auditora.
Je možné importovat data z předchozího hodnocení?
Ano, aplikace podporuje JSON import/export pro zálohování a přenos dat mezi instancemi. Můžete tak snadno migrovat data nebo obnovit předchozí stav.
Obsahuje software mapování na ISO 27001?
Ano, každý požadavek nZKB je namapován na odpovídající kontroly ISO 27001 Annex A, což usnadňuje organizacím, které již mají implementovaný ISMS.
Jaký je rozdíl mezi nZKB a NIS2?
NIS2 je evropská směrnice, která stanovuje minimální úroveň kybernetické bezpečnosti pro členské státy EU. nZKB (nový zákon o kybernetické bezpečnosti) je česká transpozice NIS2 do národní legislativy. Náš software pokrývá specificky požadavky české implementace – nZKB – ale díky ISO 27001 mappingu je využitelný i pro organizace řešící compliance v širším evropském kontextu.
Kolik trvá provést kompletní gap analýzu?
Záleží na velikosti a složitosti organizace. Typicky trvá prvotní assessment 2–5 pracovních dnů. Díky interaktivnímu průvodci s implementation guidance a wizard módu je proces výrazně rychlejší než při použití tabulek v Excelu. Assessment můžete kdykoli přerušit a pokračovat později.
Je software vhodný pro malé a střední podniky?
Ano, software je navržen tak, aby byl přístupný organizacím bez dedikovaného bezpečnostního týmu. Wizard mód, implementation guidance a konkrétní návody u každého požadavku umožňují provést gap analýzu i bez hluboké expertízy v kybernetické bezpečnosti.
Jak software pomáhá s přípravou na audit NÚKIB?
Software generuje kompletní Audit-Ready Package, který obsahuje všechny dokumenty potřebné pro audit – od Executive Summary přes detailní assessment report až po evidence soubory. Auditor tak dostane strukturovanou dokumentaci v profesionálním formátu, což výrazně zkracuje dobu auditu.
Podporuje software více uživatelů?
Aktuální verze je navržena jako single-tenant aplikace optimalizovaná pro jednu organizaci. V případě potřeby multi-tenant nasazení (např. pro konzultantské firmy spravující více klientů) nabízíme individuální řešení – kontaktujte nás pro více informací.
Jaké jsou systémové požadavky pro on-premise nasazení?
Software běží na Linux serverech (Ubuntu 20.04+, CentOS 8+ nebo Debian 11+). Minimální požadavky jsou 2 CPU cores, 4 GB RAM a 20 GB diskového prostoru. Pro produkční nasazení doporučujeme 4+ CPU cores, 8+ GB RAM a SSD úložiště. Aplikace využívá PostgreSQL databázi a Node.js runtime.
Připravte se na audit nZKB
Začněte se samoobslužnou gap analýzou ještě dnes. Získejte přehled o stavu compliance vaší organizace a prioritizujte nápravná opatření.